Menonaktifkan HTTP/2 dapat menjadi mitigasi sementara untuk sebagian CVE NGINX2Root. Namun, browser yang fallback ke HTTP/1.1 tetap melewati proxy chain yang harus mem-parse request boundary secara konsisten. Artikel ini berfokus pada HTTP Request Smuggling: bagaimana request desync muncul, seperti apa payload CL.TE dibaca frontend dan backend, dan mengapa response untuk satu request bisa diterima client lain. Contoh yang ditampilkan berasal dari lab parser sintetis Ethic Ninja, bukan vulnerability yang sudah terbukti pada NGINX.
EthicNinja 0day Research | 20 November 2026
|
Jenis artikel |
Edukasi teknis HTTP Request Smuggling. NGINX2Root dipakai sebagai konteks, bukan sebagai klaim penyebab smuggling. |
|
Mitigasi yang jadi titik awal |
HTTP/2 dapat dinonaktifkan sementara pada titik masuk yang terdampak, disertai verifikasi worker dan koneksi aktif. Patch tetap menjadi solusi utama. |
|
Yang dibahas |
Framing HTTP/1.1, CL.TE, TE.CL, TE.TE, CL.0, H2.CL/H2.TE, dampak, batasan, dan audit reverse proxy. |
|
Lab |
Simulasi dua parser memperlihatkan response desynchronization. Bukan PoC kerentanan NGINX. |
NGINX2Root hanya titik awal pembahasan
Setelah pengungkapan kerentanan NGINX2Root, salah satu langkah mitigasi sementara untuk jalur serangan HTTP/2 adalah menonaktifkan HTTP/2 pada listener yang terdampak. Dua CVE yang telah kami kaji sebelumnya adalah CVE-2026-123007 (masalah flow-control) dan CVE-2026-123633 (use-after-free pada pengelolaan koneksi). Artikel ini bukan reproduksi CVE tersebut. Fokusnya adalah risiko berbeda yang patut diperiksa ketika client beralih ke HTTP/1.1.
server {
listen 443 ssl;
http2 off;
}
# Uji konfigurasi, terapkan perubahan, lalu pastikan koneksi/worker lama
# yang masih melayani HTTP/2 sudah tidak aktif.
Pilihan ini dapat mengurangi paparan ke bug yang hanya dapat dipicu lewat HTTP/2, tetapi tidak membuktikan seluruh rantai reverse proxy aman. Client yang tidak lagi bisa menegosiasikan h2 biasanya menggunakan HTTP/1.1 apabila keduanya mendukungnya. Di jalur HTTP/1.1, konsistensi request boundary menjadi penting, terutama jika terdapat frontend dan backend yang berbeda.
Dari HTTP/2 ke HTTP/1.1: apa yang benar-benar berubah?
HTTP/2 memiliki framing tersendiri untuk HEADERS dan DATA, sementara HTTP/1.1 menentukan panjang body melalui aturan message framing seperti Content-Length dan Transfer-Encoding. HTTP/1.1 tidak otomatis lebih rentan; masalah muncul ketika dua komponen dalam satu rantai memproses request ambigu secara berbeda. Selain itu, penggunaan HTTP/2 di sisi client tidak menjamin backend juga memakai HTTP/2: downgrade ke HTTP/1.1 bisa saja sudah terjadi sebelum mitigasi.
HTTP Request Smuggling: bagaimana request boundary menjadi tidak sinkron
Bayangkan arsitektur client → reverse proxy (frontend) → application server (backend). Frontend dan backend dapat menggunakan satu koneksi HTTP/1.1 yang sama untuk beberapa request. Jika request boundary diparse berbeda, byte yang dianggap bagian dari body oleh frontend dapat dibaca backend sebagai awal request berikutnya. Ketidaksinkronan inilah inti HTTP Request Smuggling.
- Content-Length (CL) menyatakan ukuran body dalam byte.
- Transfer-Encoding: chunked (TE) mengirim body dalam rangkaian chunk yang diakhiri zero-length chunk.
Menurut RFC 9112, penggunaan Content-Length bersamaan dengan Transfer-Encoding merupakan pola berisiko yang dapat mengindikasikan request smuggling. Penerima harus menangani framing sesuai spesifikasi; intermediary yang meneruskan pesan perlu membuang Content-Length sebelum forwarding atau menolak request ambigu. Pada implementasi yang tidak konsisten, misalnya frontend mengikuti CL sementara backend mengikuti TE, kedua pihak bisa tidak sepakat kapan satu request berakhir.
Membaca contoh CL.TE byte-for-byte
Di contoh berikut, frontend lab sengaja memakai Content-Length (CL), sedangkan backend sengaja memakai Transfer-Encoding: chunked (TE). Ini konfigurasi parser yang dibuat tidak aman untuk menunjukkan root cause, bukan perilaku default NGINX yang sudah terbukti. Dua header framing ada sekaligus; parser yang patuh standar harus menangani kasus ambigu sesuai RFC 9112, bukan meneruskan interpretasi yang saling bertentangan.
POST /A HTTP/1.1
Host: lab.local
Content-Length: 33
Transfer-Encoding: chunked
[Body 33 bytes, CRLF ditulis sebagai escape sequence]
0\r\n\r\nGET /B HTTP/1.1\r\nHost: b\r\n\r\n
Untuk memudahkan visualisasi, baris setelah header pada blok di atas adalah representasi body literal: 0\r\n\r\nGET /B HTTP/1.1\r\nHost: b\r\n\r\n. Panjangnya tepat 33 byte. CRLF ditulis eksplisit agar byte count mudah diaudit; ketika dikirim, setiap \r\n mewakili dua byte 0D 0A.
LANGKAH 1 — Frontend (CL): membaca tepat 33 byte sesudah header POST /A. Seluruh teks termasuk GET /B dianggap body request /A. Bagi frontend, hanya ada SATU request.
LANGKAH 2 — Backend (TE): membaca chunk size 0, lalu CRLF penutup. Bagi parser TE, body POST /A selesai setelah 0\r\n\r\n (5 byte).
LANGKAH 3 — Backend memproses sisa 28 byte sebagai request berikutnya, yaitu GET /B HTTP/1.1 dengan Host: b. Jadi satu request dari sudut pandang frontend menghasilkan dua request dari sudut pandang backend.
LANGKAH 4 — Backend bisa mengirim dua HTTP responses, masing-masing untuk POST /A dan GET /B. Jika frontend hanya mengambil satu response per request yang menurutnya dikirim, response kedua dapat tertinggal di backend connection yang dipakai ulang.
LANGKAH 5 — Saat request biasa berikutnya, misalnya GET /C, memakai koneksi backend yang sama, frontend berisiko membaca response GET /B yang tertinggal lalu mengirimkannya kepada client GET /C. Inilah response queue desynchronization. Real-world exploitability tetap bergantung pada pooling, buffering, dan connection reuse.
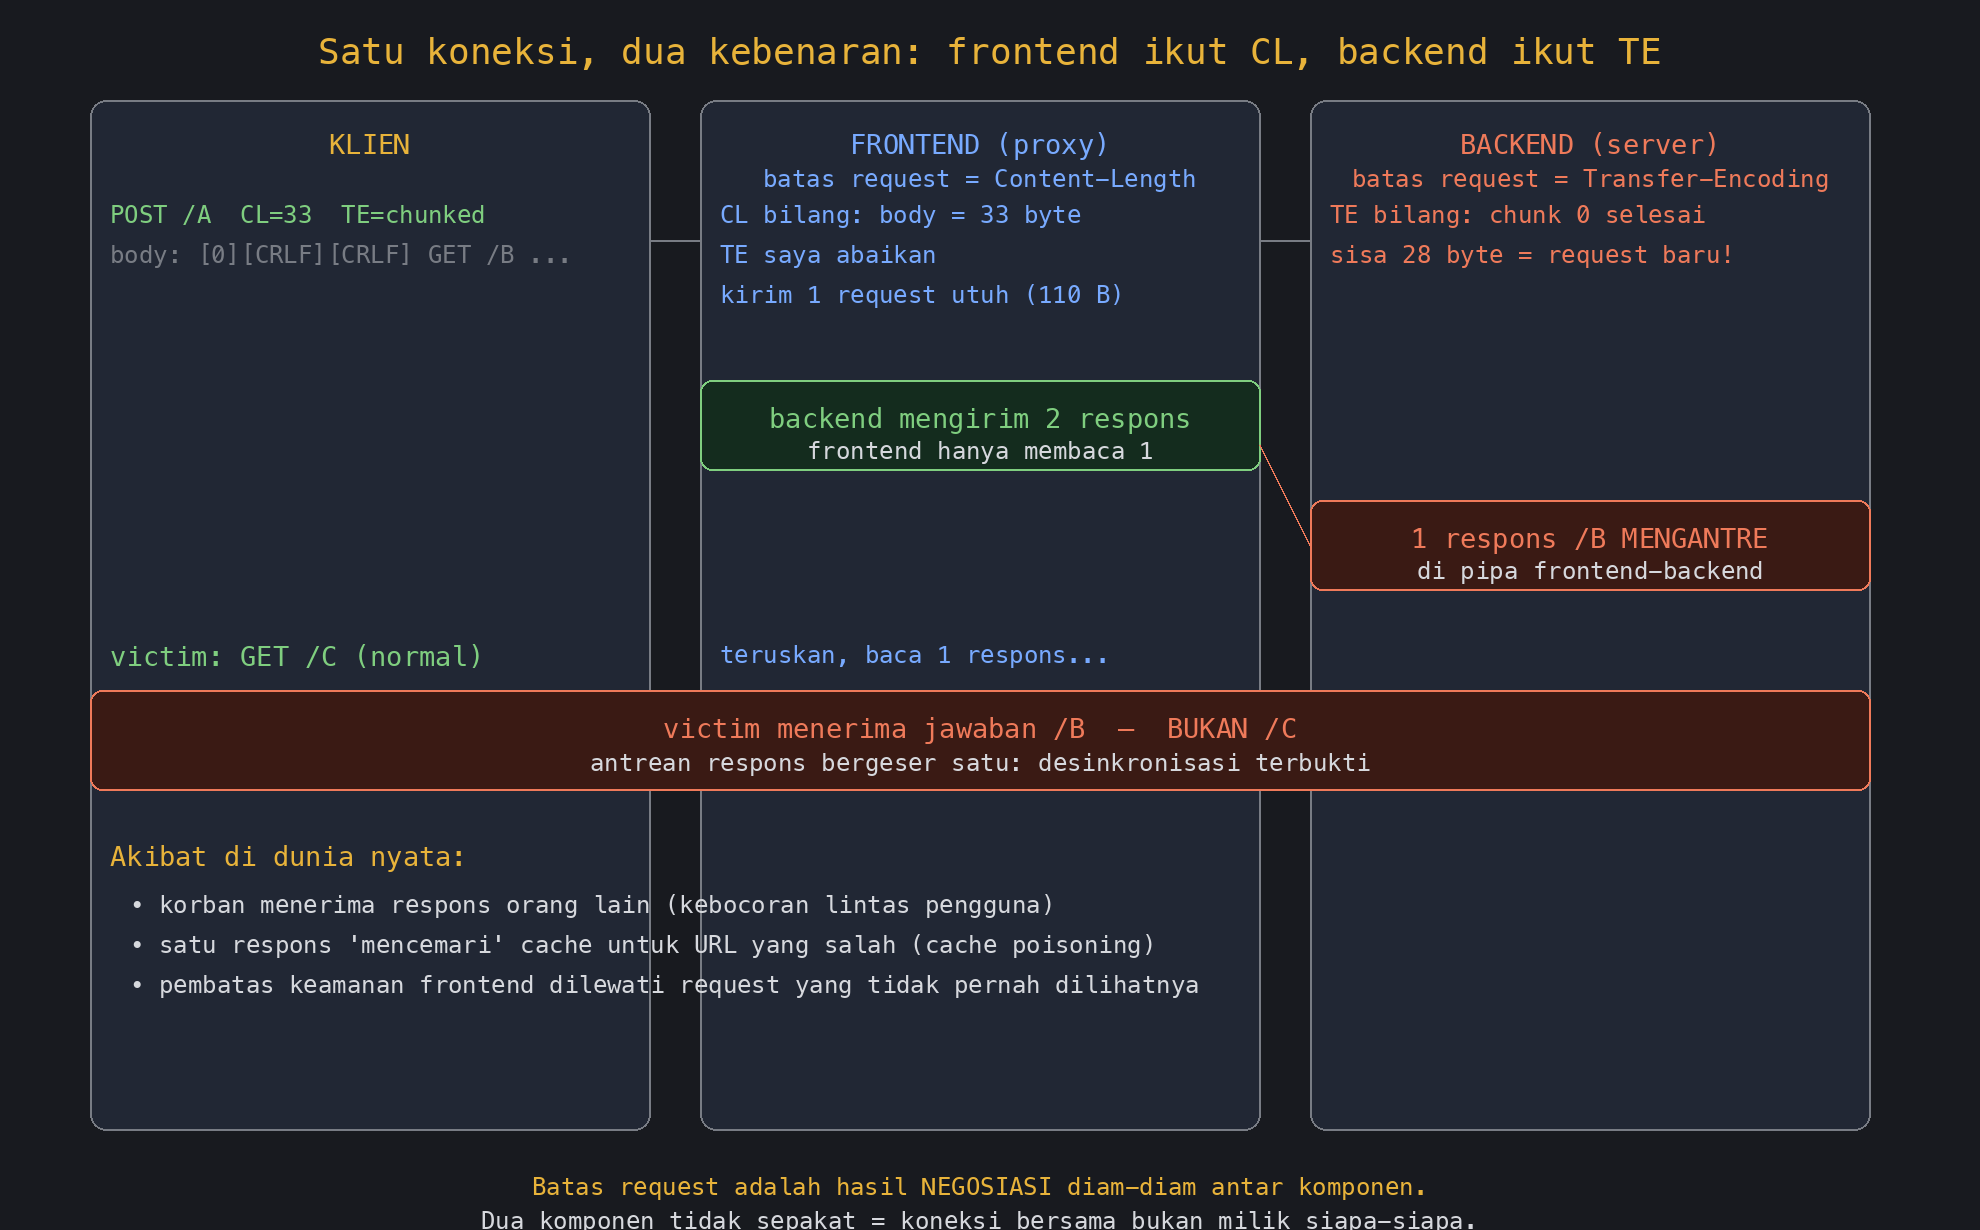
Gambar 1. Ilustrasi CL.TE dalam dua parser yang sengaja dibuat tidak konsisten: backend memandang sisa byte sebagai request lain. Diagram merupakan model edukasi, bukan hasil eksploitasi terhadap NGINX.
Demonstrasi lab
Dalam demonstrasi lab kami, dua HTTP parsers yang sengaja naive berjalan dalam satu proses. Frontend mengikuti Content-Length sedangkan backend mengikuti Transfer-Encoding. Demo menggunakan tiga gelombang request: probe, request ambigu dengan body 33 byte, lalu request normal dari “victim”. Di log lab, GET /C memperoleh X-Seen-By dari response yang semestinya untuk GET /B. Ini membuktikan response desync pada simulasi, bukan pada NGINX asli.
Membaca evidence lab: request count dan response count
Demo menggunakan endpoint /A (request attacker), /B (request yang terbaca backend dari body), /C (request normal sesudahnya), dan header X-Seen-By untuk mengenali response yang dibuat backend. Agar bukti mudah diverifikasi, cocokkan dua perspektif secara bersamaan:
FRONTEND: terima POST /A; forward 1 request ke backend
BACKEND : parse POST /A -> response A
BACKEND : parse GET /B -> response B
FRONTEND: ambil response A; response B masih pending
FRONTEND: terima GET /C; forward ke koneksi yang sama
FRONTEND: ambil response B -> client /C menerima response /B
Response A/B/C pada blok di atas adalah ilustrasi urutan yang didukung oleh mekanisme lab. Screenshot pada Gambar 2–3 adalah evidence output simulasi.
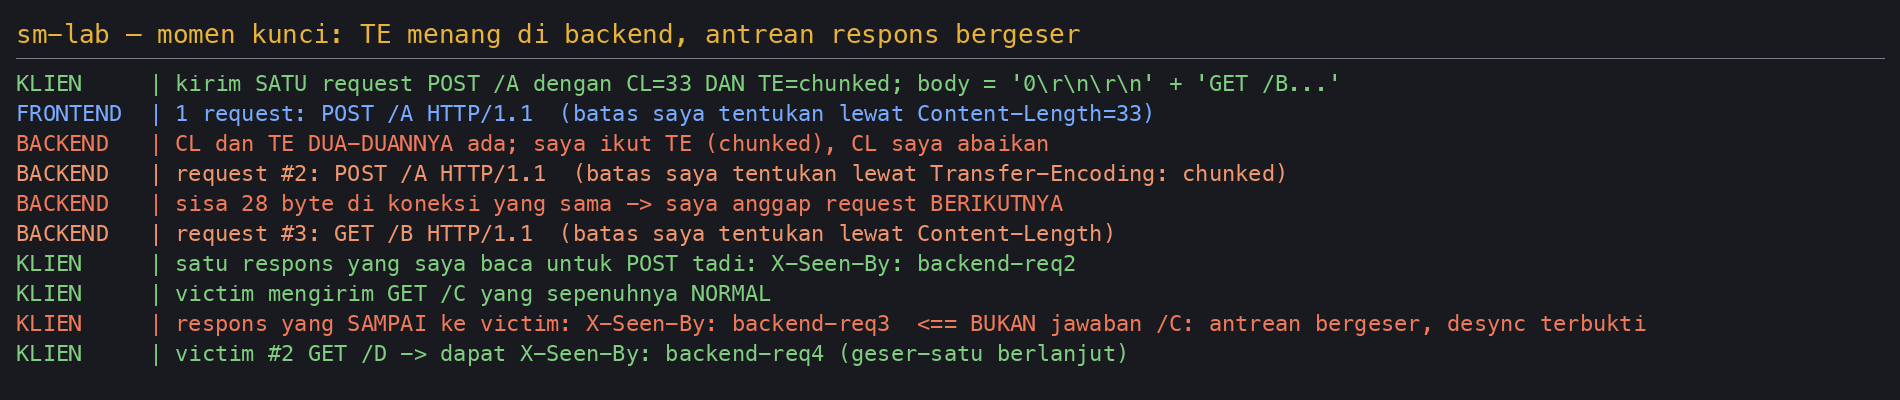
Gambar 2. Cuplikan output simulasi: urutan request yang dipahami frontend dan backend berbeda; header X-Seen-By digunakan sebagai response marker agar pergeseran mudah dilihat.
Mengapa hal ini penting? Frontend hanya menunggu satu respons untuk setiap request yang ia anggap sudah dikirim. Jika backend menghasilkan respons tambahan, antrean respons pada koneksi bersama dapat bergeser. Dalam lingkungan nyata, dampaknya bergantung pada cara connection pooling, penerusan request, connection handling, serta perilaku frontend dan backend. Tidak setiap desynchronization berujung cross-user data exposure.
Apa yang membuat teknik ini berdampak pada pengguna lain?
Request smuggling baru berdampak lintas client apabila backend connection yang mengalami desync dapat dipakai lagi oleh request dari client lain, dan frontend tidak mengisolasi atau membuang connection tersebut. Karena itu, bukti request-count mismatch saja belum cukup: uji juga identitas backend connection, urutan response, serta apakah connection benar-benar dipakai lintas session. Jika frontend menutup connection saat menemukan framing anomaly, dampaknya bisa berhenti pada error atau dropped request.
Pada aplikasi nyata, satu desync dapat berkembang menjadi security control bypass, cache poisoning, atau exposure response yang salah. Namun tiap impact memerlukan validasi khusus; respons /B yang muncul pada /C di lab bukan bukti otomatis adanya credential theft atau compromise pada NGINX produksi.
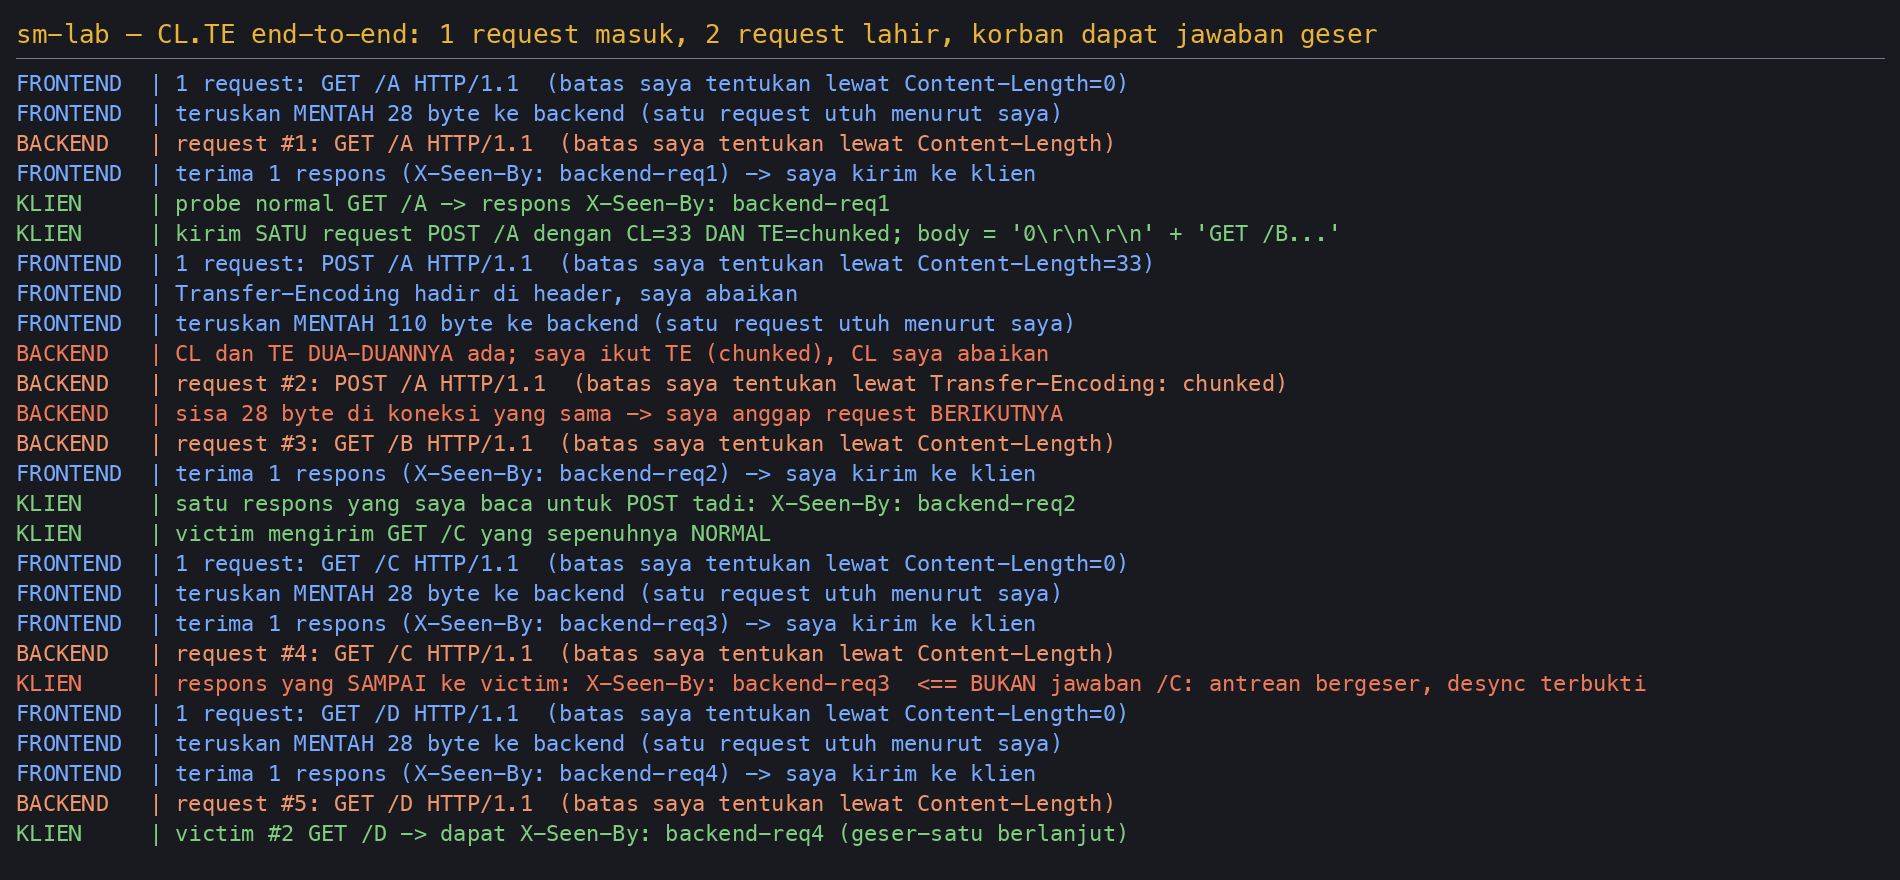
Gambar 3. Log run lengkap pada lab dua parser. Bukti ini memperlihatkan mekanisme response desynchronization dalam simulasi, bukan bukti bahwa konfigurasi NGINX tertentu memiliki vulnerability yang sama.
Mengenal varian HTTP Request Smuggling
Nama seperti CL.TE dan TE.CL menggambarkan framing rules yang dipakai frontend dan backend. H2.CL serta H2.TE berkaitan dengan HTTP/2 pada sisi client dan proses downgrade ke HTTP/1.1. Semua varian tetap memerlukan kondisi implementasi atau konfigurasi yang sesuai; keberadaan HTTP/1.1 saja bukan temuan keamanan.
Kenapa istilah CL.TE, TE.CL, dan H2.* tidak bisa disamakan?
CL.TE dan TE.CL adalah perbedaan parser HTTP/1.1 di dua hop. TE.TE biasanya melibatkan obfuscated Transfer-Encoding sehingga frontend dan backend tidak sepakat apakah TE valid. CL.0 muncul ketika backend memperlakukan body sebagai zero-length meskipun frontend meneruskannya sebagai body. Sebaliknya, H2.CL/H2.TE bergantung pada HTTP/2 frontend dan translasi ke HTTP/1.1; ketika HTTP/2 benar-benar off di ingress itu, kedua jalur tersebut tidak bisa dipicu melalui HTTP/2 di hop tersebut.
Karena itu, pernyataan “HTTP/2 dimatikan lalu muncul request smuggling” harus dibuktikan sebagai perubahan exposure atau parsing di HTTP/1.1, bukan diasumsikan bahwa directive http2 off menciptakan CL.TE baru.
|
Varian |
Frontend |
Backend |
Cara kerja singkat |
|
CL.TE |
Content-Length |
Transfer-Encoding |
Frontend dan backend membaca batas body berbeda; sisa byte dapat terbaca sebagai request berikutnya. |
|
TE.CL |
Transfer-Encoding |
Content-Length |
Perbedaan panjang body dapat membuat sebagian byte request berikutnya diproses sebagai body. |
|
TE.TE |
TE (berbeda tafsir) |
TE (berbeda tafsir) |
Obfuskasi atau parsing header TE yang berbeda dapat menyebabkan salah satu hop memakai framing lain. |
|
CL.0 |
Content-Length |
Body dianggap kosong |
Backend mengabaikan body yang menurut frontend ada; byte berikutnya dapat menggeser request boundary. |
|
H2.CL |
HTTP/2 |
HTTP/1.1 (CL) |
Masalah pada downgrade ketika Content-Length hasil translasi tidak sesuai dengan body. Memerlukan jalur H2→H1 yang rentan. |
|
H2.TE |
HTTP/2 |
HTTP/1.1 (TE) |
Masalah pada downgrade dan penggunaan Transfer-Encoding; tidak relevan jika hop tersebut tak menerima HTTP/2. |
Dampak yang mungkin terjadi
- Response queue desynchronization: pada kondisi tertentu, respons dari request lain dapat dikirim kepada client yang salah. Potensi cross-user data exposure membutuhkan pembuktian lebih lanjut.
- Web cache poisoning: jika cache menerima respons yang tidak sesuai dengan URL atau cache key, konten yang salah berpotensi disajikan kepada pengunjung berikutnya.
- Bypass kontrol frontend: suatu request yang ditafsirkan berbeda oleh backend mungkin tidak melalui pemeriksaan keamanan sesuai maksud frontend.
- Tingkat dampak bergantung pada arsitektur, cara koneksi backend digunakan ulang, urutan respons, dan ada tidaknya kontrol tambahan. Hasil lab sederhana tidak cukup untuk mengklaim session hijacking atau kebocoran data pada sistem produksi.
Apakah mematikan HTTP/2 meningkatkan risiko smuggling?
Jawabannya: bisa mengubah paparan terhadap jalur HTTP/1.1 yang sudah bermasalah, tetapi tidak otomatis menciptakan request smuggling baru. Ada tiga situasi yang perlu dibedakan:
- Jika HTTP/1.1 frontend–backend sejak awal memiliki parsing ambigu, risiko smuggling mungkin sudah ada sebelum HTTP/2 dimatikan. Setelah fallback, lebih banyak request client dapat melewati jalur HTTP/1.1 tersebut.
- Jika masalahnya berada pada HTTP/2 → HTTP/1.1 downgrade (H2.CL atau H2.TE), menonaktifkan HTTP/2 pada ingress yang sebelumnya menerima H2 bisa menghilangkan jalur tersebut. Tetapi kalau CDN atau load balancer di depan masih menerima HTTP/2 lalu meneruskan HTTP/1.1, attack surface H2 downgrade tetap ada di hop sebelumnya.
- Jika seluruh komponen menolak request ambigu dan mematuhi framing rules yang konsisten, fallback ke HTTP/1.1 tidak berarti timbul vulnerability. Perubahan attack surface harus diuji, bukan diasumsikan aman atau berbahaya.
Kesimpulannya, mitigasi NGINX2Root dan HTTP Request Smuggling adalah dua persoalan terpisah. Menonaktifkan HTTP/2 dapat mengurangi risiko CVE tertentu, sementara risiko smuggling pada HTTP/1.1 tetap ditentukan oleh perilaku seluruh rantai proxy dan backend.
Mitigasi dan pemeriksaan yang disarankan
- Terapkan security patch NGINX yang sesuai dengan branch dan advisory vendor. Penonaktifan HTTP/2 adalah mitigasi sementara untuk jalur yang terdampak, bukan pengganti patch maupun audit seluruh deployment.
- Tolak atau normalisasi request dengan framing ambigu menurut RFC 9112, termasuk kombinasi Content-Length dan Transfer-Encoding yang tidak semestinya, sebelum diteruskan ke backend. Jangan mengasumsikan frontend dan backend selalu memiliki parser yang identik.
- Audit HTTP version serta connection reuse pada setiap hop: CDN/WAF, load balancer, NGINX, service mesh, dan backend. Pembatasan reuse koneksi dapat membantu mengurangi dampak pada sebagian arsitektur, tetapi bukan perbaikan root cause.
- Lakukan pengujian desynchronization secara terkontrol pada lingkungan yang diizinkan, menggunakan endpoint dan data sintetis. Bandingkan access log serta identitas request frontend/backend; jangan menyimpulkan smuggling hanya dari HTTP 400, 502, atau timeout.
- Pantau anomali seperti request-count mismatch antar-hop, respons tak sesuai request, dan error framing. Gunakan temuan tersebut sebagai indikator investigasi, bukan bukti tunggal vulnerability.
Referensi teknis
RFC 9112 — HTTP/1.1 message framing: https://www.rfc-editor.org/rfc/rfc9112.html
RFC 9112 §6.3 — Message Body Length / CL+TE precedence dan penanganan ambiguity: https://www.rfc-editor.org/rfc/rfc9112.html#section-6.3
PortSwigger — Basic CL.TE request smuggling: https://portswigger.net/web-security/request-smuggling/lab-basic-cl-te
PortSwigger — HTTP Request Smuggling: https://portswigger.net/web-security/request-smuggling
PortSwigger — HTTP/2 downgrading: https://portswigger.net/web-security/request-smuggling/advanced/http2-downgrading
NGINX — ngx_http_v2_module (http2 on/off): https://nginx.org/en/docs/http/ngx_http_v2_module.html
NGINX — Security advisories: https://nginx.org/en/security_advisories.html