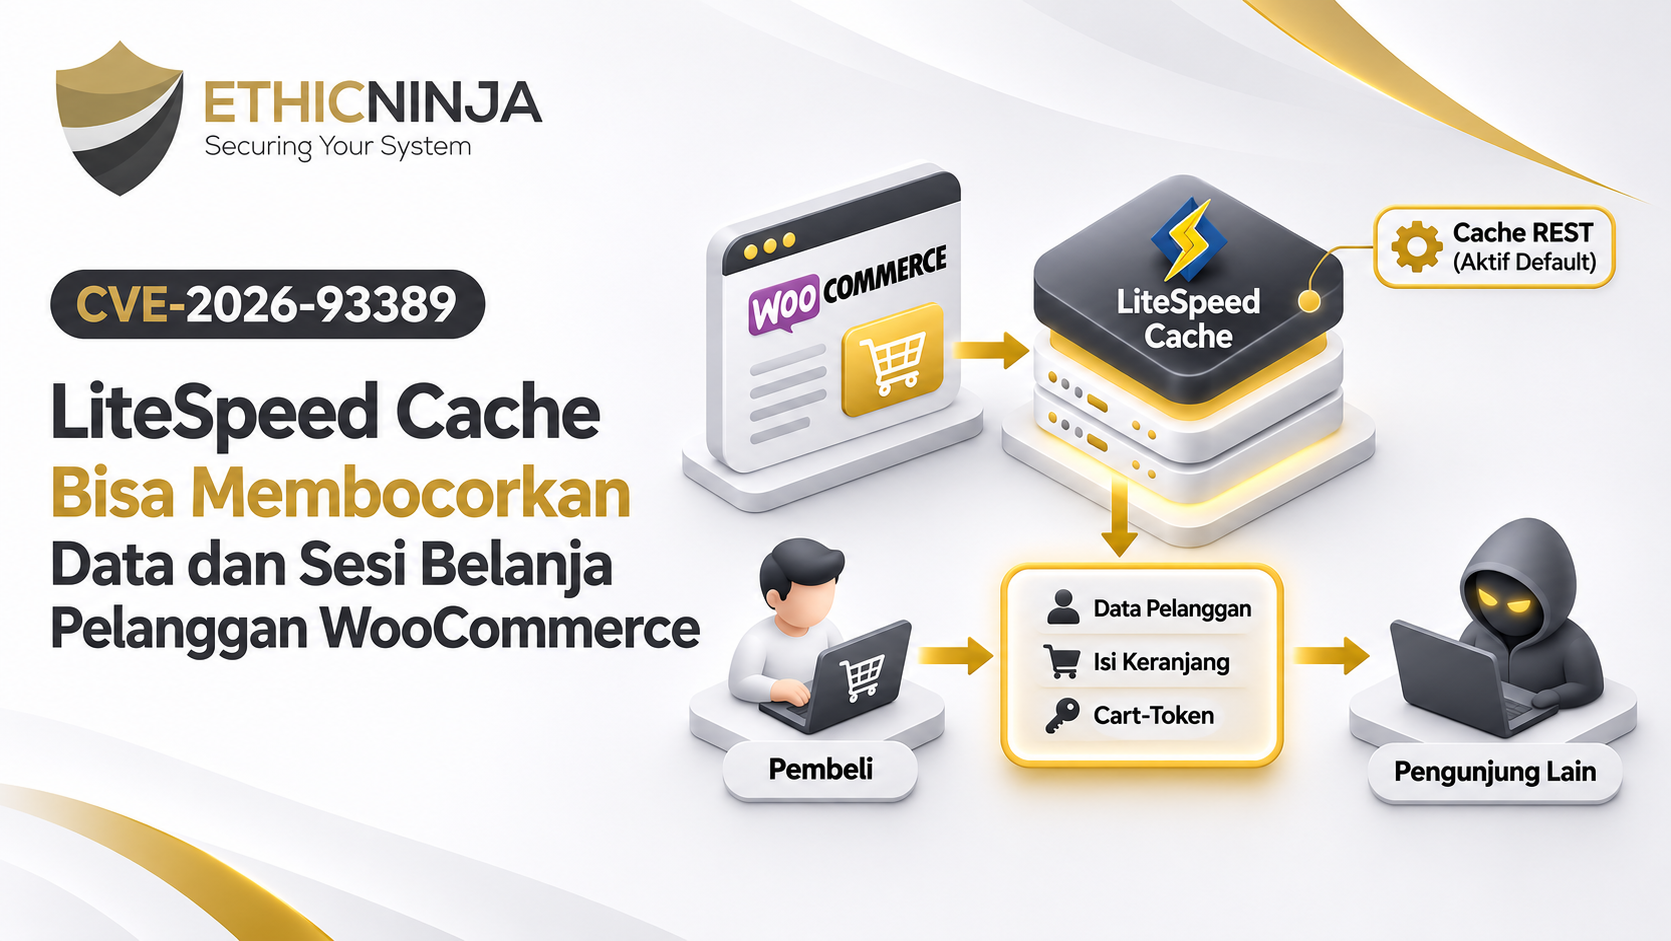
Riset Keamanan Ethic Ninja | 18 November 2026
|
Software terdampak |
LiteSpeed Cache, plugin cache WordPress paling populer (7 juta instalasi aktif di wp.org; default di banyak hosting Indonesia, termasuk LiteSpeed Cloud). |
|
Versi terdampak |
Semua versi sampai 7.9.1, dengan fitur Cache REST aktif — dan fitur ini aktif sebagai default pabrik (cache-rest = 1). Artinya: toko yang tidak pernah menyentuh pengaturan cache pun ikut terdampak. |
|
Skor |
CVSS v3.1: 8.2 HIGH — vektor AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N (CNA Wordfence, publik 5 November 2026). CWE-200. GitHub GHSA-3925-rqgx-v77p berstatus Unreviewed — artikel ini membaca diff resmi 7.9.1 vs 7.9.2 dan menjalankan situs kontrol 7.9.2. |
|
Perbaikan |
Upgrade ke 7.9.2 (rilis 20 Oktober 2026). Tambalan menambahkan filter yang mengunci semua route /wc/store/* sebagai no-cache keras yang tidak bisa ditimpa aturan forced-public. Darurat tanpa upgrade: matikan Cache REST API, atau daftarkan /wp-json/wc/store/* ke Do Not Cache URIs. |
|
Lain-lain |
Data yang terbukti bocor di lab: nama, perusahaan, alamat, kota, email, telepon, isi dan nilai keranjang, Cart-Token JWT aktif, dan nonce. CISA KEV: 0 entri (katalog 2026.11.17). EPSS 0,23%. Belum ada laporan eksploitasi. |
Ringkasan
- LiteSpeed Cache versi 7.9.1 dan sebelumnya berpotensi menyimpan respons WooCommerce Store API sebagai cache publik ketika fitur Cache REST aktif.
- Akibatnya, informasi yang seharusnya hanya dapat diakses pemilik sesi, termasuk data penagihan, isi keranjang, dan token sesi, dapat muncul dalam respons untuk pengunjung lain.
- Dalam pengujian Ethic Ninja, permintaan anonim tanpa cookie, Cart-Token, maupun nonce berhasil menerima data pelanggan dari objek cache yang sebelumnya dibuat oleh pembeli lain.
- Pengujian pembanding menggunakan LiteSpeed Cache 7.9.2 menunjukkan perilaku berbeda: respons Store API tidak disimpan sebagai cache publik, sehingga data pembeli tidak ikut terbuka.
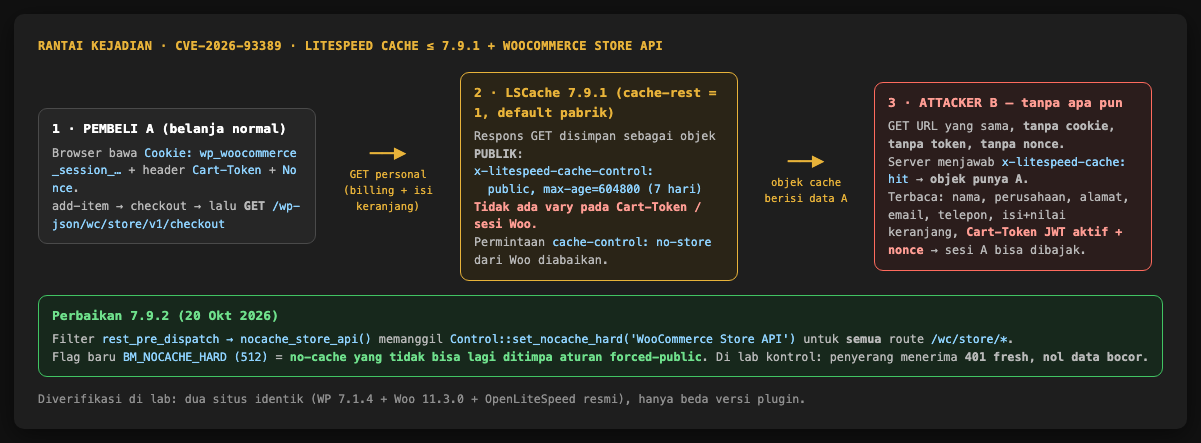
Gambar 1. Ilustrasi alur kebocoran respons Store API pada versi rentan dan perubahan perilaku setelah perbaikan.
Mengapa respons WooCommerce bisa masuk ke cache publik?
WooCommerce menyediakan Store API melalui jalur /wp-json/wc/store/v1/ untuk mendukung fitur keranjang dan checkout modern. Identitas keranjang dapat terkait dengan cookie sesi WooCommerce dan header Cart-Token. Karena itu, respons yang berisi informasi pelanggan tidak semestinya diperlakukan seperti konten publik.
LiteSpeed Cache memiliki fitur Cache REST untuk mempercepat respons API. Fitur ini berguna untuk data yang memang boleh dibagikan, seperti katalog produk. Masalah muncul ketika respons /cart dan /checkout yang berisi data sesi ikut disimpan. WooCommerce sebenarnya sudah mengirim instruksi cache-control: no-store.
Akar masalah: data pribadi diperlakukan sebagai konten publik
Pada LiteSpeed Cache 7.9.1, pengaturan Cache REST dapat menyebabkan respons GET Store API tersimpan dengan x-litespeed-cache-control: public, max-age=604800. Nilai tersebut menunjukkan masa cache hingga tujuh hari, meskipun respons memuat informasi yang terikat pada sesi pembeli.
Dalam skenario yang direproduksi, instruksi no-store dari WooCommerce tidak mencegah penyimpanan objek. Respons yang tersimpan kemudian dapat diberikan kembali kepada pengunjung lain. Tim juga memeriksa metadata objek cache untuk memastikan bahwa data sensitif benar-benar tersimpan di sisi server.
Lingkungan pengujian: dua situs dengan konfigurasi identik
Pengujian menggunakan dua instalasi WordPress 7.1.4 dan WooCommerce 11.3.0 pada image resmi OpenLiteSpeed berbasis Docker arm64. Keduanya memakai konfigurasi yang sama, termasuk produk uji “Kaos 0day EthicNinja”. Perbedaannya hanya versi LiteSpeed Cache: 7.9.1 pada situs rentan dan 7.9.2 pada situs pembanding.
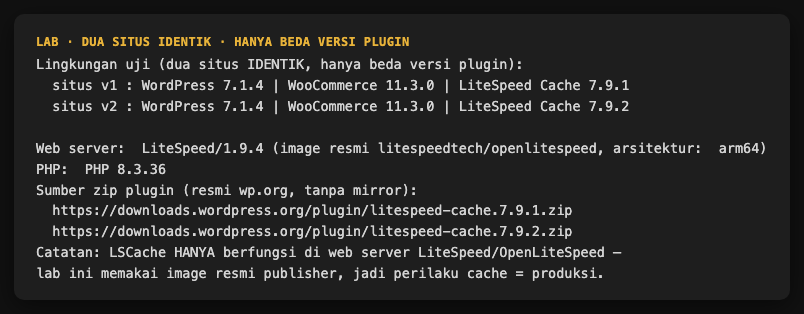
Gambar 2. Lingkungan uji. Kedua zip plugin diunduh langsung dari downloads.wordpress.org, tanpa mirror.
Bukti pertama: data pembeli muncul pada permintaan anonim
Tim membuat skenario pembelian menggunakan akun uji Maya. Setelah produk dimasukkan ke keranjang dan data penagihan diisi, respons GET untuk keranjang dan checkout tercatat sebagai objek cache publik. Seluruh informasi yang digunakan merupakan data simulasi di lingkungan lab.
Berikutnya, pengunjung lain mengakses URL yang sama tanpa membawa cookie, Cart-Token, atau nonce. Server mengembalikan HTTP 200 dengan x-litespeed-cache: hit. Isi respons memuat informasi pembeli sebelumnya, termasuk nama, alamat, email, nomor telepon, serta header token dan nonce sesi.
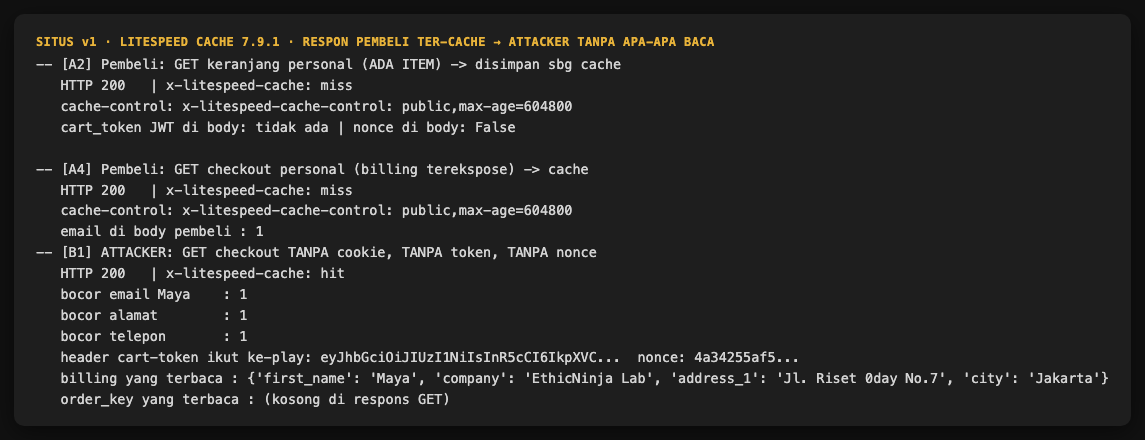
Gambar 3. Bukti respons HTTP: data pembeli tersimpan sebagai cache dan kemudian diterima oleh pengunjung anonim.
Bukti kedua: pemeriksaan langsung terhadap objek cache
Untuk memastikan hasil tersebut bukan sekadar perilaku tampilan aplikasi, tim memeriksa berkas objek cache pada /usr/local/lsws/cachedata. Metadata objek memperlihatkan URL checkout, informasi variasi sesi, tag REST, dan header respons yang tersimpan. Di dalamnya juga terdapat cache-control: no-store serta header Cart-Token dan nonce yang terkait dengan sesi pengujian.
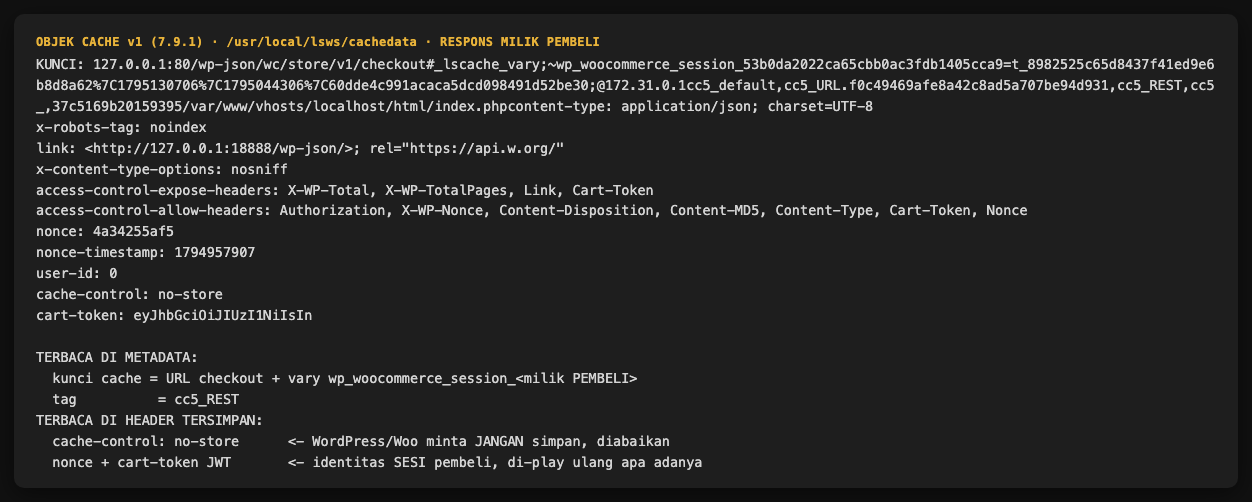
Gambar 4. Metadata objek cache menunjukkan respons pribadi dan header sesi tersimpan di sisi server.
Bukti ketiga: respons dapat dibaca melalui browser biasa
Pada situs rentan, URL tertentu dapat menampilkan JSON checkout milik pembeli uji kepada pengunjung anonim ketika objek cache yang relevan tersedia. Informasi yang terlihat mencakup detail penagihan, alamat pengiriman, dan catatan pesanan. Kondisi ini tidak membutuhkan akses ke akun pembeli.
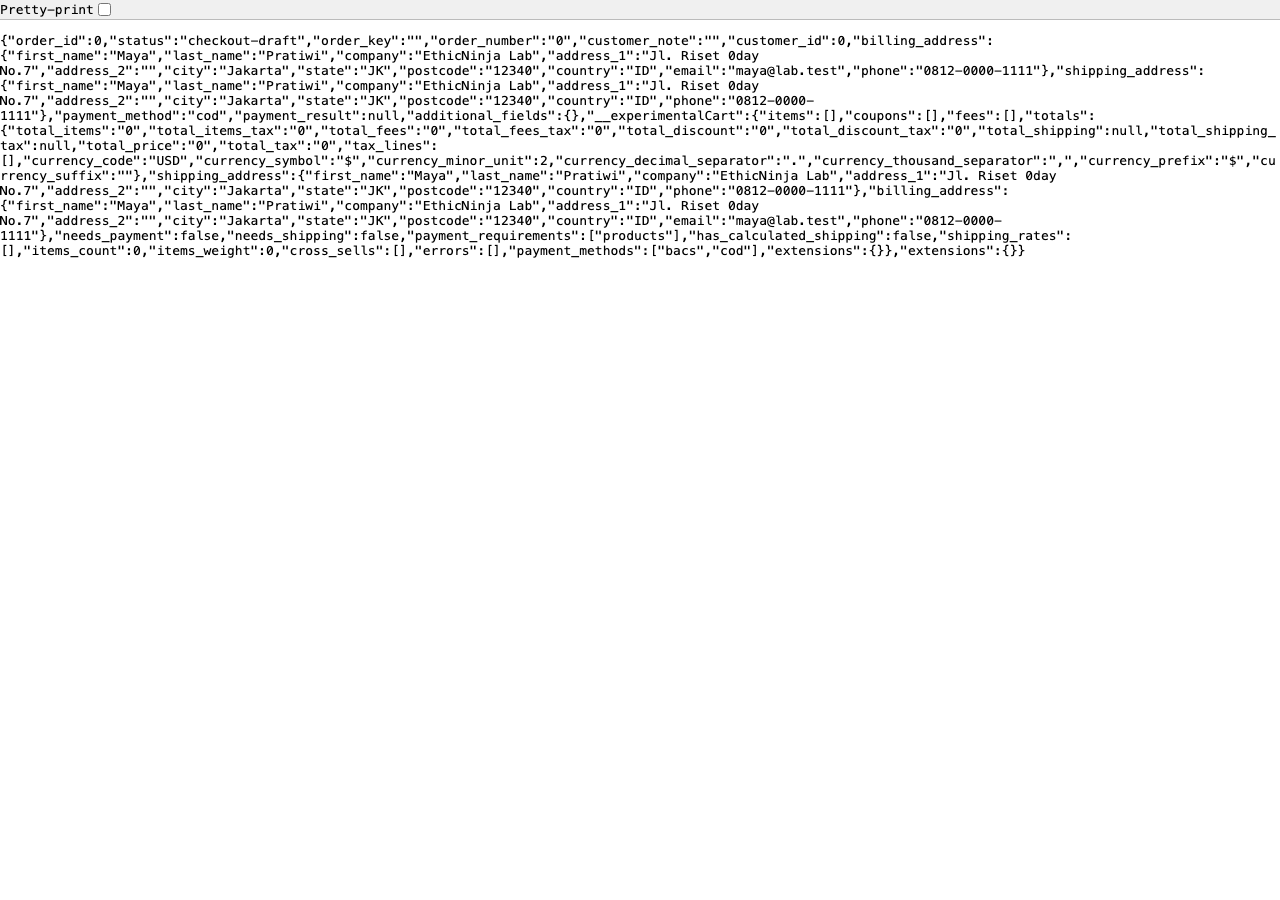
Gambar 5. Tampilan JSON checkout milik akun uji saat objek cache publik dikembalikan.
Dampak: kebocoran data dan risiko penyalahgunaan sesi
Temuan utama yang berhasil dibuktikan adalah terbukanya informasi pribadi pelanggan serta Cart-Token aktif melalui respons cache publik. Karena Cart-Token berkaitan dengan sesi keranjang WooCommerce, kebocoran ini juga menimbulkan risiko penyalahgunaan sesi dan perubahan data keranjang. Namun, pengujian yang didokumentasikan terutama membuktikan kebocoran token dan data; keberhasilan pengambilalihan sesi secara penuh tidak boleh diasumsikan tanpa bukti tambahan.
Ada batasan penting pada temuan ini. Dalam pengujian, order_key tidak ikut terbaca melalui respons GET checkout yang bocor. Nilai tersebut terlihat pada proses POST checkout, yang tidak disimpan sebagai cache dalam skenario lab. Karena itu, artikel ini tidak menyatakan bahwa order_key telah terbukti bocor.
Pengujian versi 7.9.2: data pelanggan tidak lagi tersimpan
Skenario yang sama dijalankan pada situs pembanding dengan LiteSpeed Cache 7.9.2. Respons Store API sejak awal diberi x-litespeed-cache-control: no-cache, sehingga objek pribadi tidak tersimpan. Ketika pengunjung anonim mengakses checkout, server memberikan respons baru HTTP 401 tanpa data pelanggan sebelumnya. Pada endpoint cart, respons menunjukkan keranjang kosong.
Respons HTTP 401 tersebut masih dapat memuat Cart-Token baru yang diterbitkan WooCommerce untuk sesi pengunjung. Token ini bukan milik pembeli sebelumnya dan tidak menunjukkan kebocoran.
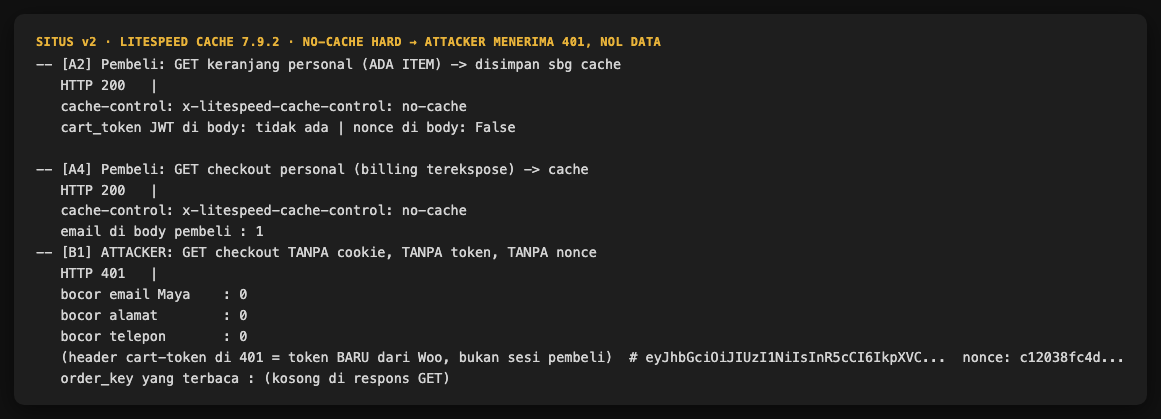
Gambar 6. Kontrol 7.9.2: no-cache keras, penyerang menerima 401 dan nol data.
Apa yang diubah dalam patch LiteSpeed Cache 7.9.2?
Perbandingan kode resmi 7.9.1 dan 7.9.2 pada changeset 3757253 menunjukkan penambahan filter rest_pre_dispatch di thirdparty/woocommerce.cls.php. Fungsi nocache_store_api() menerapkan Control::set_nocache_hard() untuk rute dengan awalan /wc/store/, sehingga respons Store API tidak diproses sebagai cache publik.
Perbaikan juga menambahkan konstanta BM_NOCACHE_HARD (512) pada control.cls.php. Mekanisme ini mencegah aturan forced-cacheable atau forced-public mengesampingkan larangan cache untuk rute tersebut.
Menariknya, catatan perubahan publik versi 7.9.2 tidak secara eksplisit menyebut CVE-2026-93389. Karena itu, tim memverifikasi perbaikan melalui perbandingan kode resmi dan pengujian perilaku pada versi yang telah diperbarui.
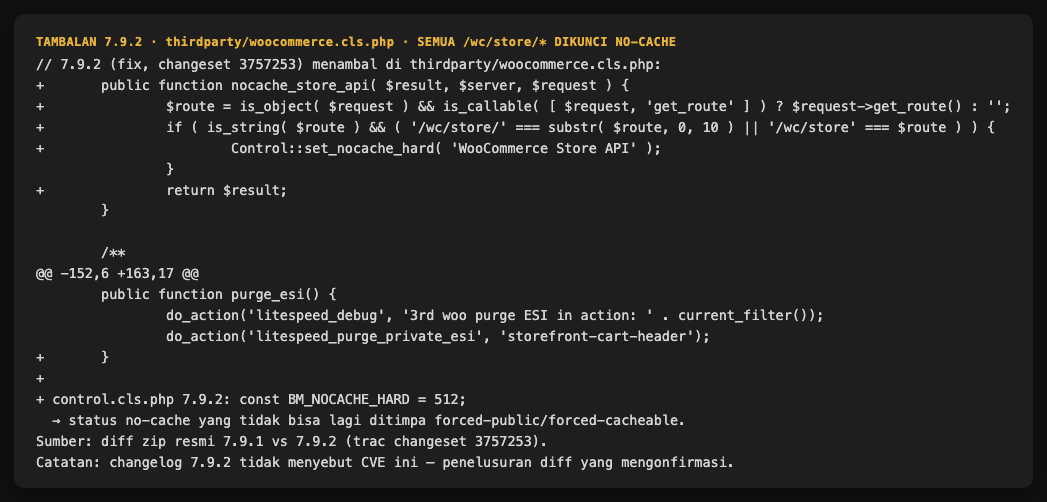
Gambar 7. Tambalan 7.9.2 dari diff zip resmi: satu filter untuk semua /wc/store/*, plus flag BM_NOCACHE_HARD.
Informasi kerentanan dan status eksploitasi
- CNA: Wordfence (security@wordfence.com). Publikasi 5 November 2026. CVE-2026-93389, CWE-200, CVSS v3.1 8.2 HIGH.
- Rentan: semua versi ≤ 7.9.1 dengan Cache REST aktif (default pabrik). Perbaikan: 7.9.2, rilis 20 Oktober 2026, changeset trac 3757253.
- GitHub Advisory GHSA-3925-rqgx-v77p tercatat Unreviewed. Untuk memeriksa dampak dan perbaikannya, Ethic Ninja membandingkan kode plugin resmi serta melakukan pengujian pada dua versi.
- LiteSpeed Cache dilaporkan memiliki sekitar 7 juta instalasi aktif di direktori WordPress. Angka tersebut menggambarkan popularitas plugin, bukan jumlah situs yang pasti terdampak karena kondisi eksploitasi bergantung pada konfigurasi.
- Berdasarkan pemeriksaan yang dicatat tim per 17 November 2026, CVE ini belum masuk CISA KEV dan nilai EPSS tercatat 0,23%. Belum ada bukti eksploitasi aktif di internet yang dikonfirmasi dalam riset ini.
Batasan pengujian
- Kebocoran terjadi ketika respons pribadi berhasil tersimpan sebagai objek cache dan kemudian digunakan kembali. Masa hidup objek dapat mencapai tujuh hari sesuai konfigurasi yang diamati, tetapi tidak berarti setiap permintaan pada semua instalasi selalu membocorkan data.
- Pengujian menunjukkan bahwa respons WooCommerce yang mengandung no-store tetap dapat tersimpan pada versi plugin rentan. Dengan demikian, masalah yang direproduksi berada pada interaksi mekanisme cache dengan Store API, bukan pada seluruh fitur WooCommerce.
- Pengujian difokuskan pada WooCommerce Store API v1 untuk keranjang dan checkout modern. Jalur AJAX admin serta mekanisme shortcode cart lama tidak termasuk cakupan.
- Respons publik lain yang ikut tersimpan, seperti halaman 404, tidak otomatis dianggap sebagai kebocoran data pribadi tanpa bukti konten sensitif.
Metodologi reproduksi di lingkungan lab
Tim menyiapkan dua kontainer OpenLiteSpeed dengan database MariaDB dan instalasi WordPress serta WooCommerce yang sebanding. Setelah membangun sesi keranjang dan checkout dengan data uji, tim membandingkan respons yang diterima pembeli dan pengunjung anonim, memeriksa header cache, serta meninjau objek yang tersimpan di server. Runbook internal mencakup setup, pengujian, dan pengumpulan bukti. Selama persiapan, tim juga menemukan bahwa pengaturan cache pada image Docker, mirror plugin yang tertinggal, dan urutan proses checkout dapat memengaruhi hasil reproduksi.
Mitigasi dan pemeriksaan untuk administrator
- Segera perbarui LiteSpeed Cache ke versi 7.9.2 atau yang lebih baru. Gunakan rilis stabil terbaru yang tersedia dan lakukan purge cache setelah pembaruan.
- Jika pembaruan belum memungkinkan, nonaktifkan Cache REST melalui pengaturan LiteSpeed Cache atau kecualikan jalur /wp-json/wc/store/* dari cache. Setelah mengubah konfigurasi, bersihkan objek cache yang sudah tersimpan.
- Untuk pemeriksaan pada situs milik sendiri, pastikan respons checkout tanpa sesi tidak mengembalikan informasi pelanggan lain dari cache. Jangan melakukan pengujian terhadap toko pihak lain tanpa izin.
- Administrator dengan akses server dapat meninjau objek cache dan log untuk memastikan respons yang berisi data pribadi atau Cart-Token tidak tersimpan sebagai objek publik. Perlakukan hasil pemeriksaan sebagai data sensitif.
Kesimpulan
CVE-2026-93389 memperlihatkan bagaimana fitur peningkat performa dapat menimbulkan kebocoran data ketika respons API yang bersifat pribadi diperlakukan sebagai konten publik. Dalam lab Ethic Ninja, LiteSpeed Cache 7.9.1 memperlihatkan kebocoran data pembeli dan Cart-Token, sementara versi 7.9.2 mencegah penyimpanan respons tersebut. Bagi pengelola toko WooCommerce, langkah terpenting adalah memperbarui plugin, membersihkan cache, dan memastikan endpoint keranjang serta checkout tidak menyajikan data antar-sesi.
Referensi
- NVD: CVE-2026-93389 (CNA Wordfence, CVSS 8.2, CWE-200) — nvd.nist.gov/vuln/detail/CVE-2026-93389
- GitHub advisory GHSA-3925-rqgx-v77p (Unreviewed) — github.com/advisories/GHSA-3925-rqgx-v77p
- Changeset perbaikan: plugins.trac.wordpress.org/changeset/3757253/litespeed-cache — diverifikasi ulang lewat diff zip resmi 7.9.1 vs 7.9.2.
- wp.org: halaman plugin + changelog 7.9.2 (20 Okt 2026) — downloads.wordpress.org/plugin/litespeed-cache.7.9.1.zip dan .7.9.2.zip
- CISA KEV katalog 2026.11.17 (0 entri) dan FIRST EPSS 2026-11-17 (0,23%).