EthicNinja 0day Research | 19 November 2026
|
Software terdampak |
NGINX Open Source dan NGINX Plus dengan HTTP/2 aktif. nginx adalah web server terbesar di dunia; Shodan mencatat 56,7 juta host, dan 98,9% dari yang melaporkan versinya berada dalam rentang terdampak. Cacat ada di kode flow-control HTTP/2 (src/http/v2), bukan di modul pihak ketiga. |
|
Versi terdampak |
Semua rilis resmi 1.9.5 (2015, HTTP/2 pertama) sampai 1.31.8 — termasuk branch master per 10 Nov 2026. Rentan bila HTTP/2 aktif; konfigurasi lain tidak diperlukan. |
|
Skor kerusakan |
CVSS v4.0: 9.2 CRITICAL dengan attack complexity High (CNA F5); CVSS v3.1: 8.1. Rapid7 mengklasifikasikan CWE-191 Integer Underflow; NVD mencatat CWE-787 heap overflow. GHSA-m4q8-cf44-f42r. |
|
Perbaikan |
NGINX OSS 1.31.9 (mainline) dan 1.30.7 (stable), rilis 18 Nov 2026 (commit b89c4100). NGINX Plus 37.0.8.1 / 37.3.0.1; R34–R36 belum memperoleh rilis tertambal. Darurat: matikan HTTP/2 (http2 off; / hapus parameter http2 pada listen) dan RESTART — reload saja menyisakan worker lama. |
|
Lain-lain |
Bagian dari rantai "NGINX2Root": 5 CVE nginx + 1 local privilege escalation kernel Linux SCTP hingga root host. CISA KEV 0; EPSS belum ber skor; belum ada eksploitasi liar. PoC publik: Rapid7 (github.com/sfewer-r7/CVE-2026-123007). |
Ringkasan
- CVE-2026-123007 merupakan bug pada mekanisme HTTP/2 flow control yang memungkinkan nilai connection window melewati batas valid. Pemeriksaan berikutnya dapat mengalami integer underflow dan membuka kemungkinan memory corruption.
- Kami memvalidasi kondisi flow-control yang tidak semestinya pada NGINX 1.31.8 dan membandingkannya dengan NGINX 1.31.9, yang menolak kondisi tersebut. Artefak pengujian dibandingkan dengan referensi Rapid7.
- Crash dan RCE penuh telah dilaporkan oleh peneliti eksternal, bukan dibuktikan oleh Ethic Ninja. Lingkungan lab kami hanya mengonfirmasi akar masalah dan efektivitas patch.
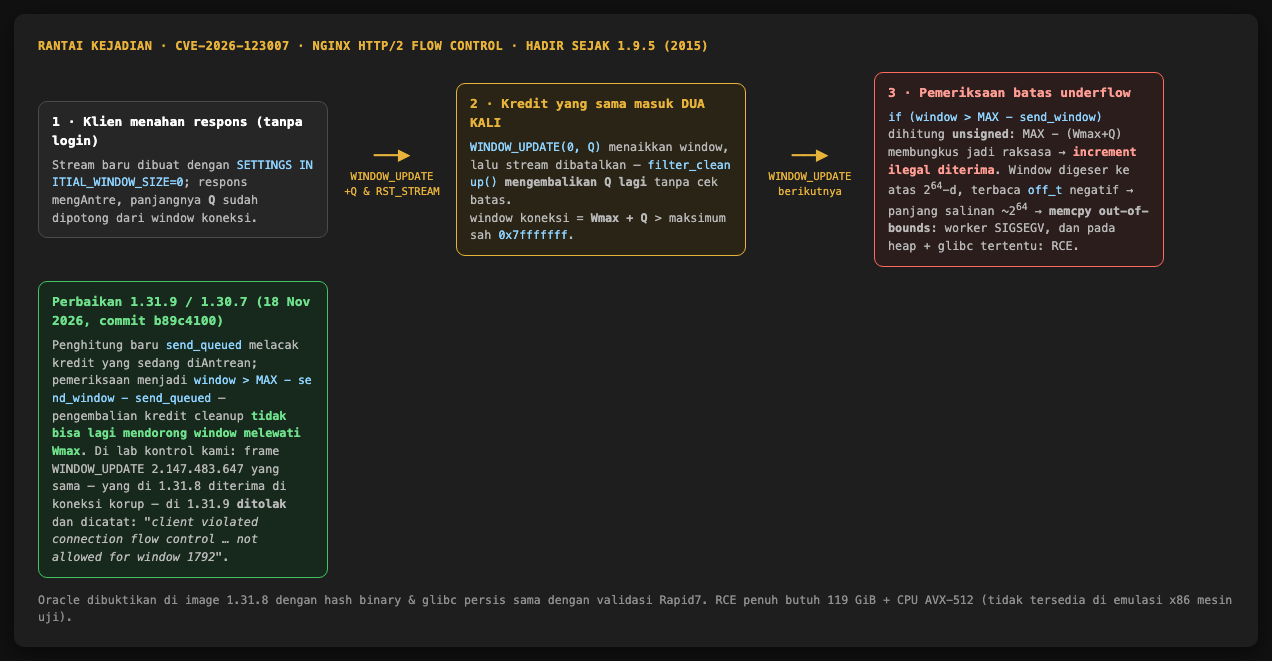
Gambar 1. Ilustrasi mekanisme double-counting pada HTTP/2 flow control dan perubahan pada patch. Kotak hijau menampilkan cuplikan log dari pengujian kami.
Latar belakang: NGINX2Root dan beberapa kerentanan terkait
Pada 18 November 2026, Xint memublikasikan riset NGINX2Root yang membahas lima kerentanan RCE pada NGINX dan satu kerentanan local privilege escalation (LPE) pada subsystem SCTP kernel Linux. Menurut demonstrasi Xint, kombinasi kerentanan tersebut dapat berujung pada akses root di host, termasuk dalam skenario container pada sejumlah lingkungan cloud.
- CVE-2026-123007 — HTTP/2 aktif saja (artikel ini).
- CVE-2026-123634 — DNS resolver dengan konfigurasi proxy_pass dinamis dan fitur mirror/SSI (use-after-free).
- CVE-2026-123633 — pengelolaan koneksi HTTP/2 dan upstream saat kapasitas worker_connections menipis (use-after-free).
- CVE-2026-121810 — HTTP/3/QUIC ke upstream (UAF).
- CVE-2026-113425 — mail proxy proxy on + auth_http (UAF saat login, tanpa kredensial sah).
Menariknya, Xint menyebut satu kerentanan ditemukan melalui analisis manual dan empat lainnya melalui pemindaian otomatis. Wiz, Ikotas Labs, dan Metnir juga melaporkan temuan HTTP/2 terkait secara independen. Rapid7 memublikasikan PoC pada hari disclosure.
Mekanisme: kredit flow-control tercatat dua kali
HTTP/2 menggunakan flow-control window untuk membatasi pengiriman DATA pada level koneksi dan stream. Saat NGINX mengantrekan respons, kapasitas window diperhitungkan. Pada kondisi tertentu, proses cleanup dapat mengembalikan kapasitas yang sudah tercatat sebelumnya.
Masalah muncul ketika kredit pengiriman respons dapat diperhitungkan lebih dari sekali pada dua jalur pengelolaan HTTP/2. Akibatnya, nilai window koneksi dapat melampaui batas yang semestinya. Pemeriksaan berikutnya menggunakan aritmetika unsigned sehingga, pada kondisi yang tidak valid tersebut, perhitungan batas bisa mengalami underflow. Rangkaian ini menjelaskan akar kerentanan tanpa perlu memaparkan urutan frame eksploitasi.
Pada versi rentan, pemeriksaan batas yang mengandalkan asumsi bahwa nilai window selalu valid dapat menghasilkan perhitungan yang keliru setelah kredit tercatat ganda. Perilaku tersebut merupakan inti masalah yang berhasil diverifikasi dalam lab.
Lingkungan lab: binary yang sama dengan referensi Rapid7
Pengujian dilakukan secara terisolasi dan tidak diarahkan ke sistem pihak ketiga.
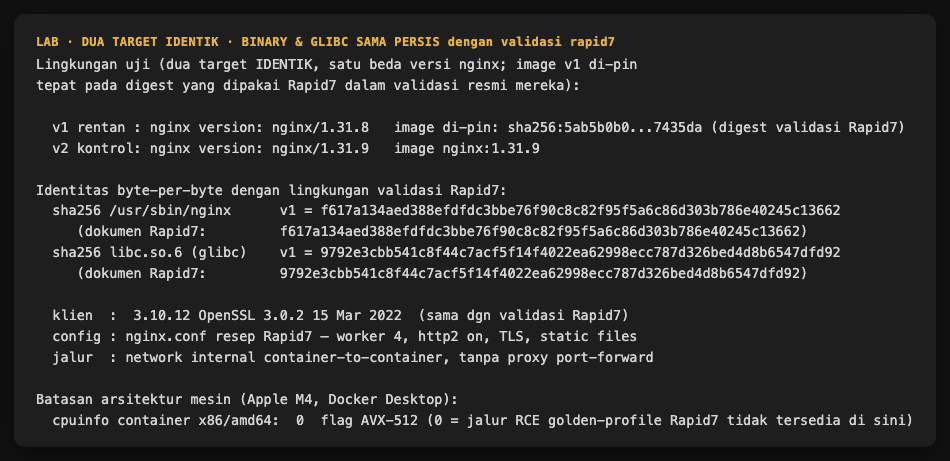
Gambar 2. Lingkungan lab dan verifikasi hash binary terhadap referensi Rapid7.
Bukti 1 — NGINX 1.31.8 menerima kondisi flow-control yang tidak semestinya
Pengujian menggunakan adaptasi terbatas dari materi uji Rapid7 dalam jaringan Docker terisolasi. Pada NGINX 1.31.8, pemeriksaan yang dirancang untuk mendeteksi kondisi flow-control tidak valid menunjukkan bahwa koneksi tetap menerima pembaruan window yang seharusnya ditolak. Hasil ini konsisten dalam pengujian ulang. Tahap yang dapat menyebabkan crash atau eksekusi kode tidak dijalankan.
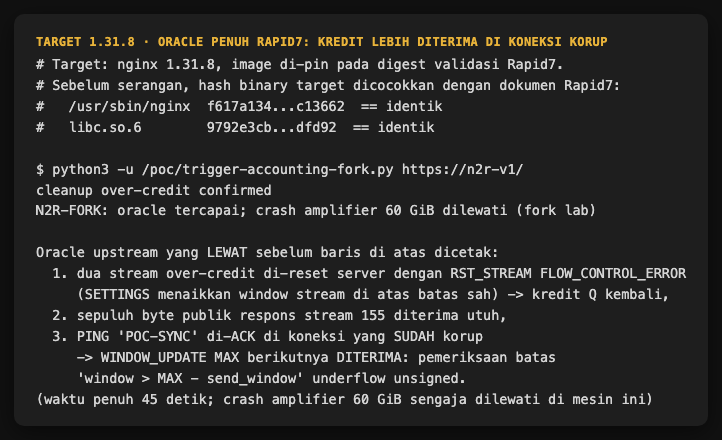
Gambar 3. Bukti pengujian pada versi rentan; detail urutan pemicu tidak ditampilkan dalam artikel publik.
Bukti 2 — NGINX 1.31.9 menolak kondisi yang sama
Pengujian yang sama dijalankan pada NGINX 1.31.9. Versi ini menolak kondisi over-credit yang sebelumnya diterima oleh 1.31.8. Penolakan tersebut juga terlihat pada error log NGINX:
client violated connection flow control: received WINDOW_UPDATE frame with window increment 2147483647 not allowed for window 1792
Perbandingan kedua versi menunjukkan perbedaan yang jelas: kondisi flow-control yang tidak valid diterima oleh 1.31.8, tetapi ditolak oleh 1.31.9. Log tersebut menjadi bukti bahwa patch bekerja pada jalur yang diuji.
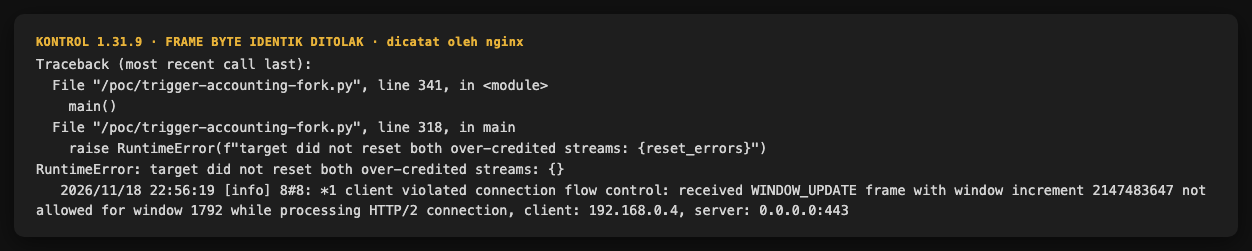
Gambar 4. NGINX 1.31.9 menolak kondisi flow-control yang tidak valid dan mencatatnya dalam error log.
Analisis patch: perbaikan accounting pada antrean pengiriman
Patch resmi menambahkan pencatatan data yang masih berada dalam antrean pengiriman. Nilai ini ikut diperhitungkan saat NGINX memvalidasi perubahan window, sehingga kredit tidak dapat dikembalikan melampaui batas yang sah. Perbaikan menutup penyebab masalah, bukan hanya gejalanya.
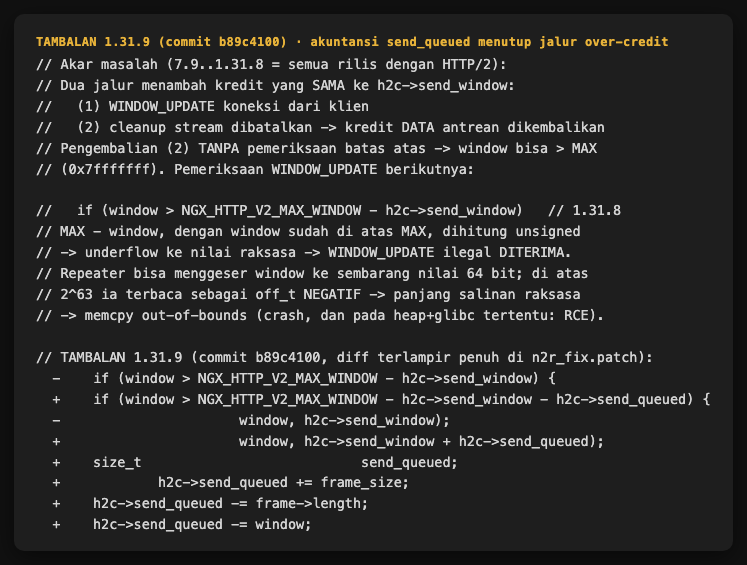
Gambar 5. Ringkasan perubahan kode pada versi perbaikan.
Batas pembuktian: dari kesalahan flow-control hingga potensi RCE
Menurut dokumentasi Rapid7, tahapan lanjutan menuju crash dan RCE membutuhkan volume trafik yang besar serta karakteristik runtime tertentu. Pengujian Ethic Ninja dijalankan melalui emulasi x86 pada Apple Silicon, sehingga tidak memenuhi seluruh persyaratan untuk mereproduksi tahapan tersebut. Karena itu, kami membatasi klaim pada validasi root cause dan perilaku patch.
Sebagai pembanding eksternal, Rapid7 dan peneliti lain telah melaporkan crash worker serta demonstrasi RCE pada lingkungan mereka. Hasil tersebut bukan hasil reproduksi Ethic Ninja.
Pemeriksaan exposure dan deteksi anomali
- Inventarisasi layanan yang mengaktifkan HTTP/2 dan cocokkan versi paket beserta status backport keamanan dari vendor distribusi. Dukungan HTTP/2 saja tidak membuktikan bahwa sebuah server rentan.
- Nomor versi NGINX saja tidak selalu cukup untuk menentukan status patch. Distribusi seperti Ubuntu dan Debian dapat menerapkan security backport tanpa mengganti nomor versi upstream. Periksa versi paket lengkap dan advisory distribusi terkait.
- Pantau crash worker yang tidak biasa, peningkatan volume trafik HTTP/2 tanpa kenaikan request yang sebanding, serta aktivitas eksekusi proses yang tidak lazim dari akun worker NGINX. Indikator ini perlu dikorelasikan dan bukan bukti tunggal eksploitasi.
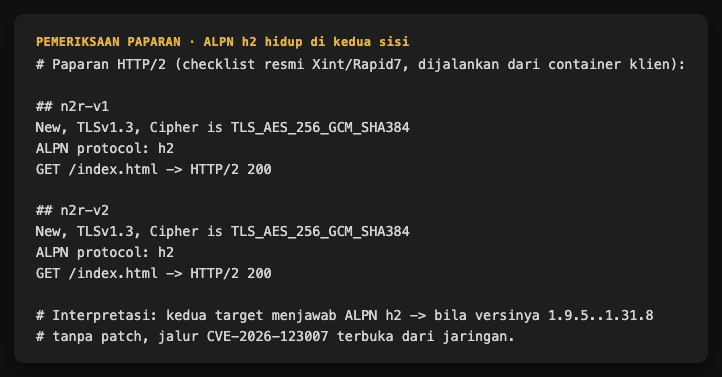
Gambar 6. Pemeriksaan dukungan HTTP/2 (ALPN h2) pada kedua target lab. Dukungan HTTP/2 tidak dengan sendirinya membuktikan kerentanan.
Frame HTTP/2 seperti WINDOW_UPDATE dan RST_STREAM tidak selalu tercatat sebagai request pada access log standar. Karena itu, investigasi sebaiknya menggabungkan error log, metrik koneksi, crash worker, dan telemetry proses.
Batasan riset ini
- Yang berhasil dibuktikan adalah perbedaan perilaku pada akar kerentanan antara versi rentan dan versi yang telah diperbaiki. Tim tidak mengklaim crash, RCE, ataupun eskalasi hingga root.
- Pengujian sengaja dihentikan sebelum tahap yang berpotensi memicu crash atau eksploitasi penuh karena keterbatasan lingkungan dan pertimbangan keamanan publikasi.
- Nilai numerik pada log pengujian merupakan hasil kondisi lab, bukan threshold default NGINX.
Mitigasi dan rekomendasi
- Upgrade ke NGINX 1.31.9 (mainline), 1.30.7 (stable), atau versi NGINX Plus yang sudah menerima patch sesuai advisory F5. Untuk branch yang belum memiliki patch, pertimbangkan mitigasi sementara dengan menonaktifkan HTTP/2.
- Jika upgrade belum dapat dilakukan, nonaktifkan HTTP/2 pada seluruh konfigurasi server yang terdampak dan lakukan restart terencana agar worker lama tidak terus melayani koneksi HTTP/2.
- Periksa juga advisory untuk CVE NGINX lain dalam rangkaian NGINX2Root. Masing-masing memiliki prasyarat konfigurasi berbeda; status terdampak tidak dapat ditentukan hanya dari nomor versi.
- Perhatikan security backport dari vendor distribusi. Nomor versi upstream yang terlihat lama tidak otomatis berarti paket masih rentan; cocokkan dengan advisory dan changelog paket.
Kesimpulan
Kerentanan ini menunjukkan bagaimana bug pada accounting HTTP/2 flow control dapat bertahan lama sebelum teridentifikasi. Ethic Ninja memvalidasi root cause pada NGINX 1.31.8 dan membuktikan bahwa patch NGINX 1.31.9 menolak kondisi yang sama. Kami tidak mengklaim telah mereproduksi crash, RCE, atau privilege escalation hingga root. Hasil ini memberikan bukti teknis yang relevan untuk membantu administrator memprioritaskan patch.
Referensi
- nginx2root.com + xint.io/blog/nginx2root-remote-code-execution (18 Nov 2026).
- Rapid7: ve-cve-2026-123007… + github.com/sfewer-r7/CVE-2026-123007 .
- Wiz: nginx-http2-rce-vulnerabilities (123007 + 123633, independen).
- F5: K000163926 (dan sekondannya), commit 1.31.9 b89c4100, GHSA-m4q8-cf44-f42r.
- NVD CVE-2026-123007 (status Received, CNA F5).